首页 / 主站 / 网络安全基线背后的一线取舍

网络安全基线背后的一线取舍

刚去南京江宁那家制造企业蹲点的时候,刚进门就撞见运维小哥蹲在服务器机柜旁边挠头。屏幕上跳出来的告警亮得刺眼。 某台测试机的SSH端口还开着22。 密码是弱口令123456。 他后来跟我吐槽,说之前买的某款基线检测工具,把他用来远程调试的向日葵端口标成了严重风险,要不是那天他急着赶晚高峰的地铁回家,差点就把端口给禁了——真禁了的话,半夜机房出问题,他得打车二十多公里回现场处理。

别把基线当成合规checklist

很多人对网络安全基线的误解,就是拿等保的条目对着打勾,凑够合规要求的数量就算完事。 那家制造企业之前花了三万多买了全套基线检测服务,扫出来两百多个待整改项。运维团队三个人熬了两个通宵,把所有被标记成高危的端口、弱口令、多余权限挨个清了一遍。结果第二天一上班,车间的数采系统直接崩了。 谁都没料到,之前被标成”高危”的445端口,是数采终端和生产设备做数据同步的刚需通道。关了端口,所有机床的运行数据传不上去,整条生产线的实时监控直接瞎了。
企业机房服务器机柜旁运维排查告警场景
网络安全基线从来不是一套可以直接照搬的通用配置模板。说白了,它是把你当前业务环境下,所有可能被攻击者摸到的漏点,按照风险优先级排出来,定下来哪些是必须焊死的底线,哪些是可以在业务冗余范围内留的口子。 厂商卖工具的时候总把通用模板吹得神乎其神,说一键就能满足所有合规要求。真落地的时候才发现,模板里的规则和你家的业务逻辑根本对不上。你拿互联网公司的基线规则去套制造企业的生产网,不崩才怪。

基线落地的最大成本从来不是工具

那次数采系统崩了之后,企业的信息部主任终于反应过来,之前的整改全是瞎折腾。 他们拉着生产部、设备部、运维组的人开了三次会,把所有需要开放的端口、账号权限列在白板上,一条一条核对:哪些是跨部门业务必须用的,哪些是之前临时调试留的、早就没人用的。 清理账号的时候还真揪出来个大隐患——一个2019年的外包测试账号,权限是最高级的管理员,密码从来没改过。对应的外包公司早都注销了,谁也想不起来这个账号存在了多久。
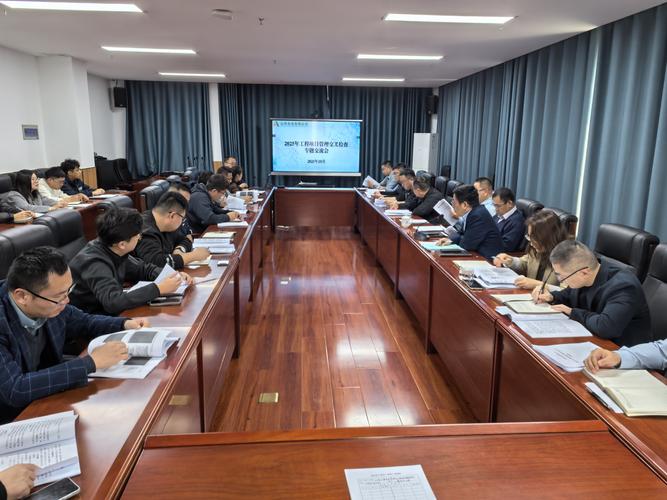
企业跨部门安全基线梳理会议现场
企业跨部门安全基线梳理会议现场
80%的基线整改工作量,根本不是改配置,是跨部门拉齐对”什么是必须的”的认知。 之前大家总觉得网络安全是IT部自己的事。生产部的人觉得,我只要把机床开起来、产品做出来就行,你IT部要关端口收账号,影响生产进度谁担责? 谈了三次才把规则定下来:所有临时账号的有效期最多7天,到期自动回收;跨部门的端口开放申请,必须走双部门负责人签字,每季度复核一次。 这里的取舍其实特别现实。他们最后定的基线规则里,并没有强制要求所有内网生产终端的密码改成16位带特殊字符的复杂格式。毕竟车间的数采终端是7寸屏的工业平板,一线工人戴着手套操作,输16位的密码每次要花半分钟,万一输错三次锁了,整条线都得停。最后拍板的规则是,内网生产终端的密码只要8位以上,每90天强制轮换就够——这些终端根本不直接连公网,外面的攻击者摸不到这一层。

别把基线做成一劳永逸的静态文档

很多企业做完一次基线整改,就把文档存在共享盘里再也不看了。 结果过了半年,业务上了新系统,加了新的云服务器,开了新的API接口,之前的基线规则早就覆盖不到新的资产了。之前遇到过一个做电商的客户,之前定的基线里要求所有对外的Web服务必须接入WAF,结果后来为了上直播带货功能,临时开了一个对象存储的公网桶,权限设成了公开读。谁也没想起把这个新资产加到基线的巡检范围里,直到有人把桶里存的用户订单数据爬走了,才反应过来漏了大窟窿。
云服务器公网对象存储权限配置界面
云服务器公网对象存储权限配置界面
真正能用的网络安全基线,是跟着业务跑的动态标尺,不是存进档案柜的静态材料。 上周和那家制造企业的信息部主任喝茶,他说现在他们每个月的基线巡检,不再是IT部关起门来自己扫。每个部门派一个兼职的安全联络员,把本部门最近上的新系统、新权限、新对外接口报上来,IT部再对着基线规则一条一条核对。也没额外花多少钱,之前买的那个检测工具,现在只用来扫那些固定的、没有业务变动的静态服务器,那些动态的业务场景,全靠人来盯。 说实在的,这事没那么玄。很多人把网络安全基线讲得特别高深,好像要堆多少设备、招多少专家才能做。真在一线跑久了就知道,核心从来不是你定的规则有多严,是你定的那些规则,能不能在不把业务折腾死的前提下,把那些最容易被人钻空子的漏点堵上。 对吧?你要是定的基线严到一线工人连系统都登不进去,那这个基线再完美,也没人真的会执行。