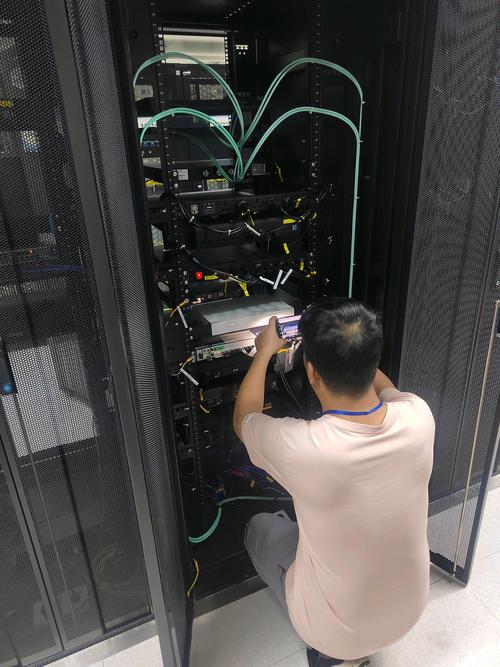
上周跟做了12年运维的老周,在南京某园区的机房蹲到凌晨三点。空调吹得人肩膀发僵,他攥着的日志纸都被汗浸湿了半张。就为了查一台跑了两年零售业务的服务器——之前一直没出过事,上个月被人扫到弱密码,挂了挖矿程序,CPU直接跑满100%,把线上订单系统卡了三个小时。老周说,这种事根本没什么高级黑客操作,纯粹是栽在最基础的基线上。
别把基线当应付合规的纸面清单
很多人对网络安全基线核查与整改的认知,还停留在等保测评前的突击补材料。打印一叠配置表,对着测评要求挨个打勾,测完了该怎么配还怎么配。
真出事的时候,没人会听你解释上线有多急。
老周见过太多客户,数据库的默认端口直接绑在公网上,root密码是企业名加123,SSH的密码登录开着从来没关过。这些配置根本不需要什么复杂的攻击手段,网上随便下个工具跑三天就能破进来。
基线不是静态的合规表格,是跟着业务动态调整的安全底线。对外暴露的Web服务器,要把不必要的端口全关,权限收到最小;对内的办公系统,要把共享目录的权限从Everyone改成指定部门;甚至连Windows系统的锁屏超时时间,都要从默认的15分钟改成5分钟——别觉得这是小事,去年有个客户的运维在机房接了个电话出去,忘了锁屏幕,路过的外包人员直接拷走了服务器上的客户数据。
核查最容易漏的那些隐形细节
麻烦在于,大部分人做核查的时候,要么靠人工对着配置表一条条看,要么靠扫描器跑一遍出个报告,根本注意不到藏在缝隙里的问题。
比如很多人查完当前的配置都符合要求,就觉得万事大吉。根本没人去翻最近一个月的变更工单——上周就有个客户的运维为了排障,临时把数据库的远程访问权限开给了自己的个人IP,排完障忘了关,过了俩礼拜那个IP被入侵,直接顺藤摸瓜进了数据库。
还有个坑,就是硬套统一的基线模板。对外的支付系统和对内的人事档案系统,怎么可能用同一套安全参数?支付系统要把所有多余的服务全停,人事系统要给部门主管开特定的查询权限,硬把同一份配置模板往所有设备上套,要么业务跑不起来,要么留一堆敞口。
说实话,见过太多扫描报告堆得半人高,红项绿项标得清清楚楚,真要整改的时候才发现,一半的风险项都是扫描器误报。比如扫描器说服务器开了8080端口没用,其实那是内部测试用的灰度端口,根本没绑公网,连外网都访问不到,改了反而影响测试流程。
整改的成本从来不是买设备的钱
一提到整改,很多企业第一反应是换防火墙,买高级漏扫设备。钱花了不少,真遇到事的时候该被破还是被破。
老周说他们去年给一个制造企业做整改,光把所有服务器的弱密码替换成符合复杂度要求的新密码,就花了整整三周。很多老系统的密码是十年前的老运维设的,文档里根本没记,改了密码业务就起不来,只能挨个找当年参与开发的人员回忆,挨个测兼容性。
没人想碰这个。
碰了要担责。
不碰迟早要炸。
刚开始运维团队怨声载道,说本来日常活就多,还要花时间改这些看不见的配置。直到有一次新来的运维改配置的时候,忘了关多余的文件共享端口,走上线校验流程的时候直接被打回来,才发现这些麻烦的规矩真的能挡事。
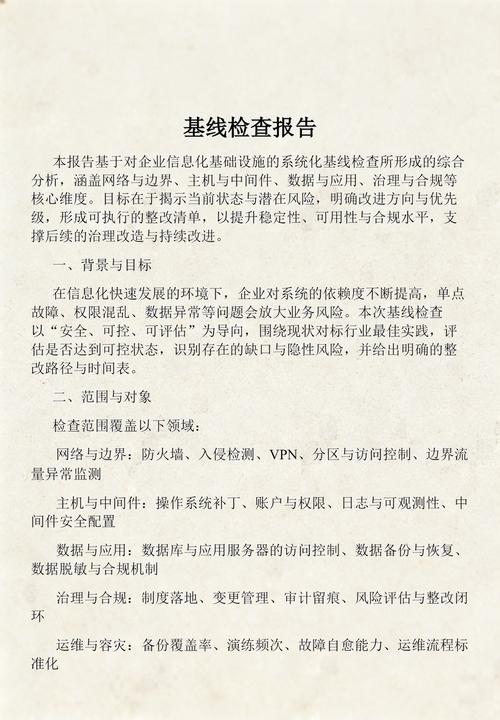
真正的整改从来不是对着报告打补丁,是把安全要求嵌到日常运维的每一个操作节点里。比如以后任何配置变更,都要在工单里附基线符合性校验的截图,不然根本走不了审批流程;比如每季度做一次随机抽查,不是查有没有纸面材料,是直接登到服务器上看实际配置和文档对不对得上。
不过话说回来,这事没那么玄。不是要你把所有系统都做成银行级的防护,只要把最容易被攻击的那些基础配置给堵上,就能挡掉八成以上的常规攻击。
那天从机房出来的时候已经四点多,路边的早餐摊刚支起来。老周咬着包子说,干了这么多年安全,最闹心的就是看着明明能避免的事,非要等出事了才想起补。别等系统被加密了才想起,当初的核查少走了那半圈流程。