Kubernetes多集群管理实践别急着堆控制面
2026-11-21 20:59:27
作者:
fawen
凌晨两点,老周在群里甩了张截图。十几个集群的Pod状态,红绿黄混在一起,像一锅没搅开的粥。他问,要不要上联邦。我没敢秒回。因为多集群这事,很多时候不是选型问题,是组织长出来的。
集群一多 单集群那套就露馅了
一开始只有一套K8s。后来收购一个团队,加一套。出海要合规,再加一套。边缘节点延迟太高,又加一套。每个集群都有理由。对吧?可管理方式还停在单集群:kubectl切context,脚本for循环,人肉记IP。
你猜怎么着。上周他们一个集群的证书过期,CI卡了四十分钟。运维在三个群里问,谁改过ingress。没人承认。后来发现是某个集群的kubeconfig里,context名字重复了。
多集群管理的第一敌人不是技术,是失控的差异。版本碎片、配置漂移、权限散落。每个集群都像一间合租房,住的人不同,规矩也不同。
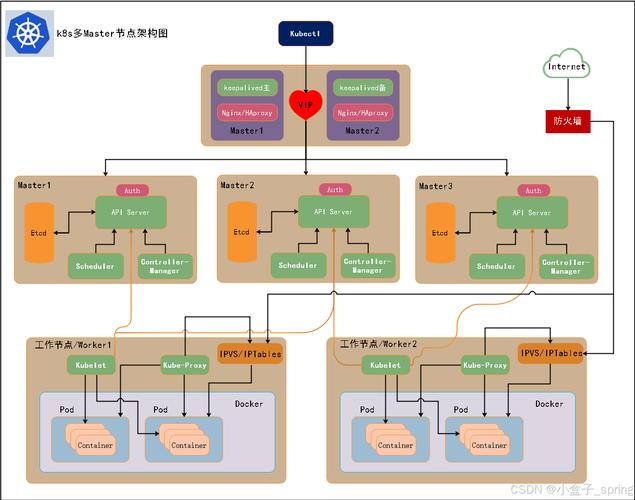
 企业Kubernetes多集群管理控制面高可用部署图
别把控制面做成巨型单体
 别把控制面做成巨型单体
有人一听多集群,就想搞一个超级控制面。所有API塞进去,所有流量穿过去。爽吗?短期爽。长期是炸弹。
我的建议,先分层。集群生命周期归Cluster API,应用分发归Argo CD或Flux,策略归Kyverno或Gatekeeper,可观测性归Thanos加Loki。Karmada也能做应用分发,配上PropagationPolicy,但别指望一个工具全包。工具越全,边界越糊。
Argo CD的ApplicationSet有个cluster generator,按集群标签自动生成Application。真香。但前提是标签得统一。标签乱写,生成出来的就是灾难。
网络是命门。跨集群Service、DNS、东西向流量,这些不打通,多集群就是多个孤岛。Submariner、Cilium Cluster Mesh都能试。但要注意加密开销和延迟。尤其是跨云,别拿内网当理所当然。
落地清单 先干这三件不浪漫的事
第一,资产清单。每个集群必须有owner、环境、区域、版本、网络CIDR、证书到期日。放Git也行,放CMDB也行。没有清单,就别谈自动化。
第二,命名空间和RBAC模板化。Kustomize、Helm都行。别让每个集群自由发挥。自由发挥的结果,就是半夜救火。
第三,可观测性统一入口。Prometheus联邦或者Thanos,日志用Loki,链路用OTel。先统一查询入口,再谈智能告警。
行动上,先跑通一个无状态应用的多集群发布。再复制到三个集群。再往后才碰有状态服务。别一上来就搞数据库跨集群,那是另一个故事。
 GitOps多集群Kubernetes应用分发流水线
多集群不是勋章。它是债务管理。第17个集群能像第1个一样可预期,这事才算成。别被控制面骗了。偶尔写脚本不丢人,丢人的是脚本里写死了别人的IP。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:
Kubernetes多集群管理实践别急着堆控制面
文章链接:https://www.itcdj.com/news/1008.html