去年帮一个朋友看他们公司的网络。几百号人的研发团队,办公网、测试网、生产网,听着挺清楚对吧。实际上是一条大二层铺到底。谁进来,谁就平趟。
后来出了事。一个外包人员的账号在钓鱼站上填了密码。当天下午,攻击者就摸到了数据库。安全团队事后复盘,盯着防火墙日志看了半天——干干净净。为什么?因为流量压根就没经过那台防火墙。它防的是外网的火,隔壁工位的门它管不着。
这事儿我不想再听第二遍。但我知道还会听到。
进门就随便逛的毛病从哪来
传统安全模型的底层假设特别朴素:外面危险,里面安全。于是我们挖护城河、砌高墙,VPN就是那座吊桥。你过了桥,你就是自己人。
问题在于,墙这个东西,它的价值取决于敌人在墙外。而现在敌人在哪?可能在你的供应商邮箱里,在某个员工家里的路由器上,在一条被投毒的依赖包里。边界早就碎了,碎得比玻璃还细。远程办公、云服务、SaaS工具,每一样都在问同一个问题:你是根据什么判断这个请求可信的?
答曰:IP 段。……真的,很多时候就只是 IP 段。
零信任信的不是零 是证据
名字起得有点误导。零信任不是说谁都不信、把自己锁死。它的意思是:别因为对方来自内网、来自某个网段、来自你熟悉的某个地址,就默认他没问题。
每一次访问请求,都要重新过一遍证据链。你是谁——身份要验证,最好带着多因素。你用的什么设备——装没装 EDR,补丁打没打,磁盘加没加密。你在什么环境、什么时间、访问什么数据——上下文决定放不放行。这三块拼起来,才算一次完整的判断。
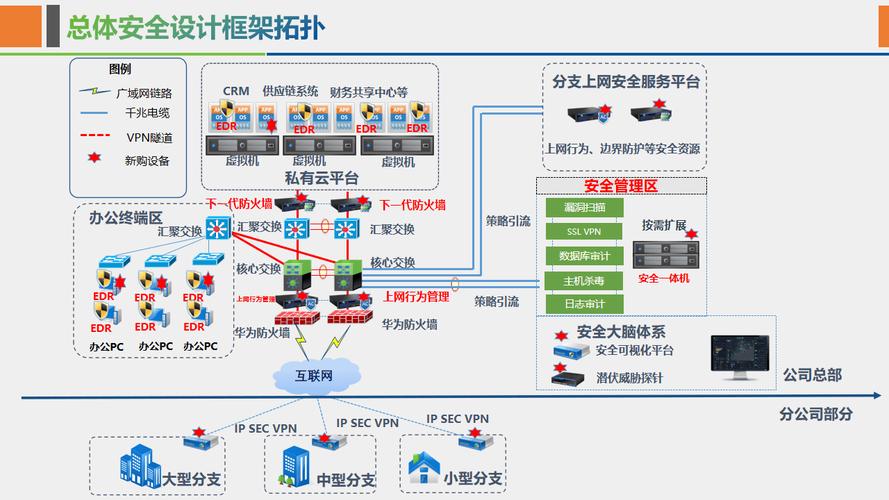
架构上通常分两块。一个叫策略引擎,负责拍板;一个叫策略执行点,负责在流量经过的时候拦截或者放行。听起来简单,做起来是把过去几十年“默认可信”的惯性一根根拧过来。
顺便说一句,零信任不是某款产品。你买一柜子盒子堆机房,如果身份没理清、权限没收敛、日志没人看,那还是零信任的反面。工具是抓手,思路才是骨架。
最容易踩的几个坑
第一个坑:当项目买。采购、上线、验收、结项。然后呢?策略半年没动过。业务变了,人变了,策略还是旧的,最后大家开始偷偷加白名单。这就是慢性死亡。
第二个坑:想一步到位。见过有团队上来就全量切断内网访问,结果测试环境连不上数据库,CI 挂了,当晚就被业务方按在地上摩擦。零信任落地是个渐进过程,先观察模式跑两周,拿日志说话,再逐步收紧。急不得。
第三个坑,也是最常见的:只做网络微隔离,不动身份。MFA 不推,权限不清,离职员工的账号还在系统里躺着。这就好比换了把好锁,钥匙却还挂在门上。你说图什么呢。
第四个坑:体验太差。员工每次访问都要过五道验证,结果就是白名单遍地飞,或者大家干脆绕开你的系统走。安全策略一旦让人觉得麻烦,它就等于不存在。

真要动手 从哪下嘴

我的建议是先别碰架构图,先去盘东西。把资产摸清楚,把数据流画出来,尤其是:谁在访问什么。这一步又土又累,但省不掉。不然后面所有策略都是拍脑袋。
然后挑痛点下手。别全域铺开,挑一两个场景。运维入口是最经典的——堡垒机、跳板机、权限回收,这些做好了收益立竿见影。再就是第三方和外包访问,这块人多、变动快、最容易失控。远程办公也算一个。
身份是地基。SSO 统一起来,MFA 该上上,权限按最小化原则梳理一遍,定期回收。说句实在的,很多公司连“谁有什么权限”这张表都拉不出来,谈零信任太早了。
设备合规判断值得单独做一层。不合规的设备,就别给它碰敏感数据的资格。这条做到了,很多意外就堵住了。
策略先别拦,先看。观察模式跑一段时间,看看命中情况,看看误杀多少,心里有数了再切阻断。微隔离放最后上,而且一定要先把东西向流量图画清楚,不然你会收获一个全员骂街的下午。
至于手段,云原生的环境用云厂商的 IAM 加 SASE 方案能省不少事。传统 IDC 的,先把堡垒机和跳板机做扎实。别迷信全套。
最后说句实话。零信任不会让你一夜之间固若金汤,它只是把“祈祷”换成了“验证”。它挡不住所有事——社工、内部人恶意、供应链,该防还得另外防。但它至少能挡掉那个最古老的侥幸:我以为他在内网,所以应该没事。
就冲这一点,也值了。