上周在苏州工业园蹲了三天,跟三个做工业软件、两个做车规级芯片配套的团队聊下来,最大的感受是——之前大家对供应链安全的认知,基本还停留在“等出了事再补”的阶段。
最先掉链子的往往是你最不设防的环节
很多人提到供应链安全,第一反应是要防第三方SaaS漏洞、防开源组件投毒、防供应商的系统被入侵。
都对。但真的能把企业拉下马的,往往是你根本没放在眼里的小细节。
去年有个做制造执行系统的厂商,给工厂做现场部署时,带的安装U盘是行政统一在电商平台采购的,全程没做过任何安全校验。U盘里藏的勒索程序,顺着内网直接爬到了生产控制网,停了两条核心生产线。
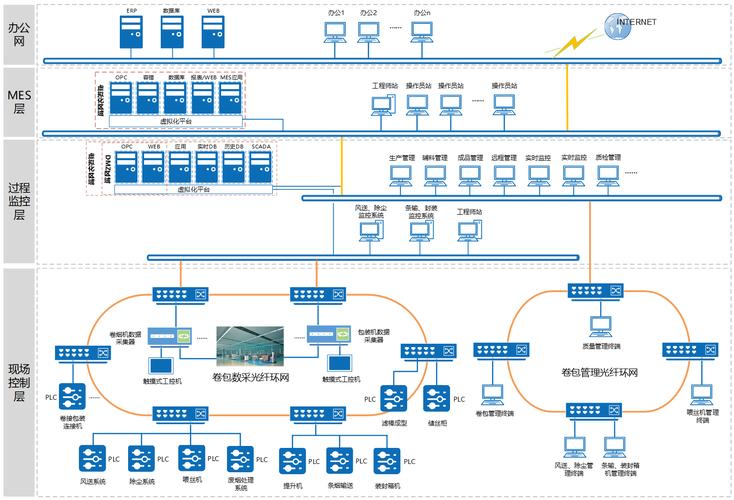
事后复盘的时候,团队负责人算过一笔账:给所有进场的存储介质做统一安全校验,需要配一台专用的离线检查设备,再加一个兼职的运维岗,一年满打满算也就十几万成本。但那次停线,光是产能损失就掏了七位数。
没人愿意提前掏这个钱。
说真的,见过太多团队的安全预算,七成是留着等审计检查的时候补报告用的,剩下三成,是等真出了漏洞应急掏的,平时做前置校验的钱,一分都不想出。你花几十万买的防火墙能挡住从公网直接打过来的攻击,却挡不住你行政统一采购的U盘里藏着的勒索程序顺着生产内网爬遍所有车间的控制节点。
所有进场的存储介质必须经过统一安全校验——这话写在任何一本安全手册里都像老生常谈,但真能落地的团队,十家里凑不出三家。
开源不是原罪,是你压根没摸清自己用了多少
现在写代码,谁还没几个开源组件做依赖?
上次见一个前端团队的负责人,说他们上线的C端产品,光前端依赖的npm包就有一千两百多个,其中四十多个包,团队里没人能说清当初是哪个开发为了实现个简单的下拉选框功能引进来的,更别说这些包的维护者最近有没有被攻击,有没有埋后门。
很多团队做开源治理,就是每年跑一次自动扫描,把高危漏洞列出来,能升版本就升,升不了就打个临时补丁。根本没把供应链的全链路摸透。
你用了一个开源的日志组件,这个组件本身又依赖三个更底层的库,其中一个库的核心维护团队去年被商业公司挖走了,现在更新频率从一周一次变成三个月一次。你根本不知道。哪天这个库被人投了毒,你的日志组件跟着中招,顺着流量把客户的敏感数据全带出去了。
一提到开源安全就皱眉头的人,总说不如把所有开源组件都换成自研的。
扯呢。你全自研,光开发成本就得翻三倍,迭代速度慢半年,客户那边的需求堆着等你做,你扛得住?
真正的问题从来不是用不用开源,是你有没有能力把每一层依赖的来源、维护状态、历史漏洞全摸得门清。麻烦在于,这事没有捷径。你不能靠买个扫描工具就完事,扫描工具跑出来的报告,可能漏了一半你动态加载的依赖。得有专门的人对着报告一个个核对:这个包是谁维护的?最近一次提交是什么时候?有没有过被投毒的历史?出了问题有没有应急的响应通道?
开源依赖的全链路追溯不能只靠扫描工具自动完成。这些都是碎活,没什么技术含量,但就是得有人踏踏实实干。
合规不是终点,是安全的最低门槛
很多团队做供应链安全,所有动作的目标就是过等保、过行业安全评估。把需要的文档补全,把需要的配置改好,等检查的人走了,配置又改回去。
之前见过一个做医疗信息化的团队,为了过等保,专门花了两个月时间,把所有开源组件的版本升到了符合要求的版本。结果等检查结束刚一周,开发团队图方便,又把老版本的依赖引回去了——因为新版本和他们写的自定义功能不兼容,没人愿意花时间重构代码。
这事没那么玄。你要是做安全的所有动作都是为了应付检查,那跟学生考试前突击背知识点,考完就全忘光了有什么区别?
供应链安全的核心,从来不是你有多少份认证报告,是你真的遇到风险的时候,能不能在几个小时内定位到问题影响的范围,能不能快速把受影响的节点隔离掉,能不能快速给所有客户同步修复方案。
去年有个通用开源组件爆出高危漏洞,有的团队花了三个小时就定位到自己用了哪些受影响的版本,给所有客户发了升级包;有的团队花了整整两周,才摸清楚自己到底用没用到那个有问题的组件。这两周里,客户的网络一直在暴露风险,换谁不着急?
合规要求只是供应链安全的起点,不是最终目标。
很多中小团队总觉得,自己没有大厂的预算,做不起供应链安全。其实没必要上来就堆几十万的安全设备。先从最容易落地的事做:把所有进场的存储介质做统一校验,把项目里的核心依赖列个清单每个季度核对一次维护状态,跟核心的供应商签好安全响应协议,约定好出了漏洞多久要同步信息。这些事,花不了多少钱,但能挡掉八成以上的常见供应链风险。
上次跟那个苏州的制造业CTO聊到最后,他说之前总觉得供应链安全是互联网大厂要操心的事,他们做工业软件的,跟黑客没什么交集,直到那次U盘带毒停了生产线,才反应过来——黑客根本不会管你是大厂还是小厂,只要你的链路里有没设防的缺口,就会顺着钻进来。