去年冬天,一个做消费金融风控的朋友找我喝酒。他说项目组折腾了四个月,隐私计算平台买回来了,服务器上了,结果业务方问:这玩意儿到底能算出啥?
没人答得上来。法务说数据不出域,技术说模型在联邦学习,运营说我要的是名单。三拨人,三种语言。
这场景太常见了。隐私计算不是买一套软件就完事。它更像一场关于信任和流程的拆迁。拆掉部门墙,拆掉数据即资产的老观念,然后重新砌一条能走通的管道。

隐私计算先解决谁的问题

很多团队一上来就对比MPC、TEE、联邦学习。说实话,这跟装修先挑瓷砖品牌一样。你连房子多大、住几口人都没定。
隐私计算的核心不是炫技,而是让多方在不交换原始数据的前提下,完成一次计算。这句话听起来像废话。但落到业务里,差别巨大。
比如银行想和运营商做联合反欺诈。银行有信贷黑名单,运营商有通话行为。原始数据都敏感。法务红线是“不能出域”。那好,联邦学习把模型梯度传出来,原始数据留在本地。听起来完美。
可问题来了。运营商说,我的数据分布和你的标签对不齐。银行说,我的样本有偏。模型效果差。业务方一看AUC只涨了0.3个百分点,直接骂街。
这时候怪算法没用。真正卡住的是样本对齐、特征工程、以及谁来承担计算成本。技术只是其中一环。
别把隐私计算当纯技术项目
我见过最离谱的案例。一家医疗集团想联合三家医院训练影像模型。平台部署在各自机房,网络打通了。结果三个月没跑起来。
为什么?数据标注标准不一样。A医院用旧版DICOM,B医院扫描参数不同,C医院干脆没有伦理批件。技术团队天天调参,医学团队天天吵架。
所以,隐私计算落地第一件事,是把参与方拉到一张桌子上,先聊清楚数据字典和业务目标。不是先选框架。
第二个坑:以为加密封装就万事大吉。差分隐私加噪声,模型精度掉得亲妈不认。TEE有侧信道风险。MPC通信开销大到怀疑人生。每个技术路线都有边界。
你得接受一个现实:隐私计算不是无损耗的魔法,它是在隐私、效率和精度之间做权衡。谁不承认这点,谁就会在二期验收会上被怼。
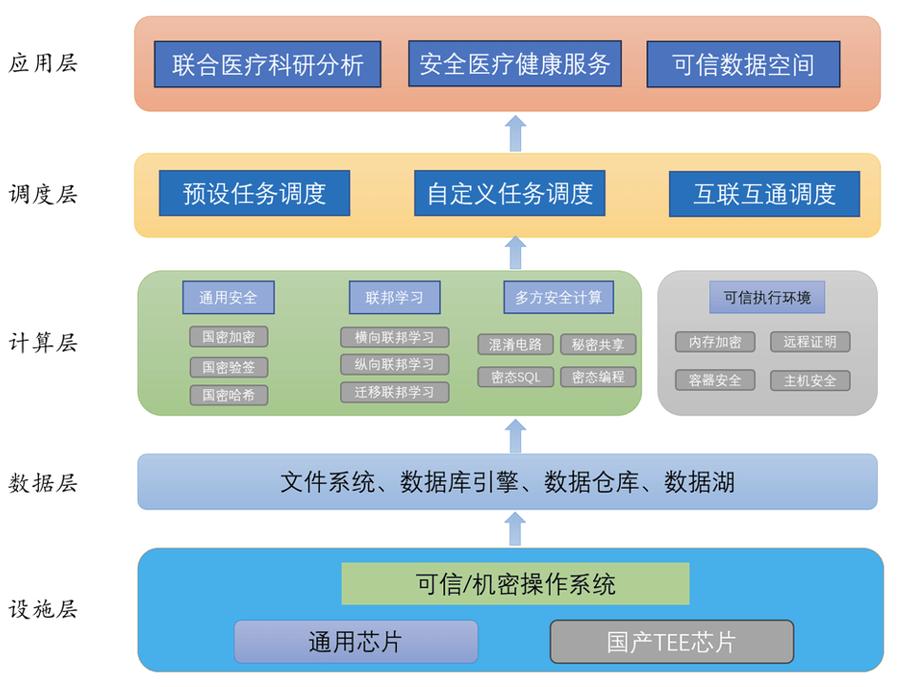
一个能跑起来的小闭环长什么样

别一上来就搞大平台。先找一个具体、小、有明确收益的场景。
比如信用卡中心和电商平台做联合营销。目标:找到高消费但未开卡的用户。数据:电商有浏览和购买,银行有资产等级。隐私要求:双方不能看到对方明细。
怎么做?先定义交集ID。手机号做哈希,或者用PSI求交。然后各自本地计算特征。银行出标签,电商出行为。通过联邦学习训练一个逻辑回归。模型参数加密交换。最后输出评分名单,由银行侧发起触达。
这个过程里,技术只占三成,剩下七成是流程。谁授权,谁审计,谁承担合规责任。出问题怎么回滚。这些不写清楚,平台上线即闲置。
我建议行动清单如下:
1. 找一个业务方肯背目标的场景。别做纯技术POC。
2. 拉法务、安全、数据、业务一起过一遍数据流图。用白板画,别用PPT。
3. 定义最小可用结果。比如“召回率提升5%”或者“审批时间缩短两天”。
4. 选技术路线时,先看参与方数量和网络条件。两方用MPC,多方用联邦学习,可信硬件看机房条件。
5. 把审计日志当成一级需求。没有日志,合规就是空谈。
隐私计算的下一站是运营

现在很多厂商在卷性能。通信优化、密文计算加速、异构加速卡。这些有价值。但客户真正缺的,是能把隐私计算用起来的运营团队。
平台建好了,任务模板谁写?数据质量谁盯?模型效果衰减谁管?跨机构对账谁做?这些破事没人愿意干,可它们决定了项目生死。
另外,别指望隐私计算解决所有合规问题。它只是工具。数据出域的法律责任、用户授权范围、跨境传输,这些绕不开。技术能降低风险,不能替代律师。
还有件事。那些跑通隐私计算的公司,往往不是技术最强的。而是业务、法务、技术三方有一个共同KPI的团队。听起来很土,对吧。但真管用。
如果你正在推隐私计算,先别急着买平台。拿一张纸,画出数据从哪来、到哪去、谁受益、谁担责。画不明白,就先别立项。