第一次把生产环境塞进容器的人,多半会经历一个幻觉破灭的下午。本地跑得好好的,镜像推到测试环境就崩。日志里一行 exec format error,你想砸键盘。别急。容器化不是把应用装进盒子,盒子会漏。
容器化真正改变的是交付物。过去给运维一个 war 包,外加一张手写依赖清单。现在给一个镜像,再加一段 YAML。听起来更干净。麻烦在于,镜像里藏了什么,很多人自己都不清楚。
镜像不是压缩包 它更像一层层案底
Dockerfile 每一条指令都可能留下一层。RUN apt-get update 和 RUN apt-get install 写成两行,缓存一失效,构建时间就教你做人。合并写。清理包管理器缓存。多阶段构建把编译工具链留在上一阶段,最终镜像只拷二进制。这不是洁癖,是减少攻击面。
标签这事更气人。:latest 很方便。方便到生产事故也方便。永远不要用可变标签部署生产。用内容摘要,也就是 digest。镜像仓库里同名标签可能今天指向 A,明天指向 B。回滚时你都不知道回滚到了哪。
基础镜像的选择也有坑。Alpine 小,但 musl libc 跟 glibc 不是一回事。你的二进制要是动态链接的,进去就报找不到。Debian slim 大一点,换来少折腾。没有绝对好坏。看你团队半夜被叫醒时更想处理哪种问题。

还有构建缓存。CI 里每次换一台干净机器,缓存全没。可以用 registry 缓存,也可以把依赖安装和源码拷贝拆开。先拷 lock 文件,装依赖,再拷源码。这样改一行代码,不用重装半个世界。说白了,构建速度是开发者体验的一部分。不是运维的私事。
隔离靠内核 不靠Docker这个命令
很多人以为容器是 Docker 造出来的轻量虚拟机。不是。容器就是被 namespace 和 cgroup 约束的进程。Docker 早期把命令行体验做顺了,后来拆成 containerd、runc。OCI 定标准。你装不装 Docker,内核该干的活一样干。
Namespace 管看得见什么。PID、网络、挂载、主机名、IPC、用户。Cgroup 管能用多少。CPU、内存、IO。容器里的 root 和宿主机的 root,默认不是一回事。但配置不当,它们就可能变成一回事。别给 –privileged。别随便挂 /var/run/docker.sock。那等于把宿主机钥匙递进去。
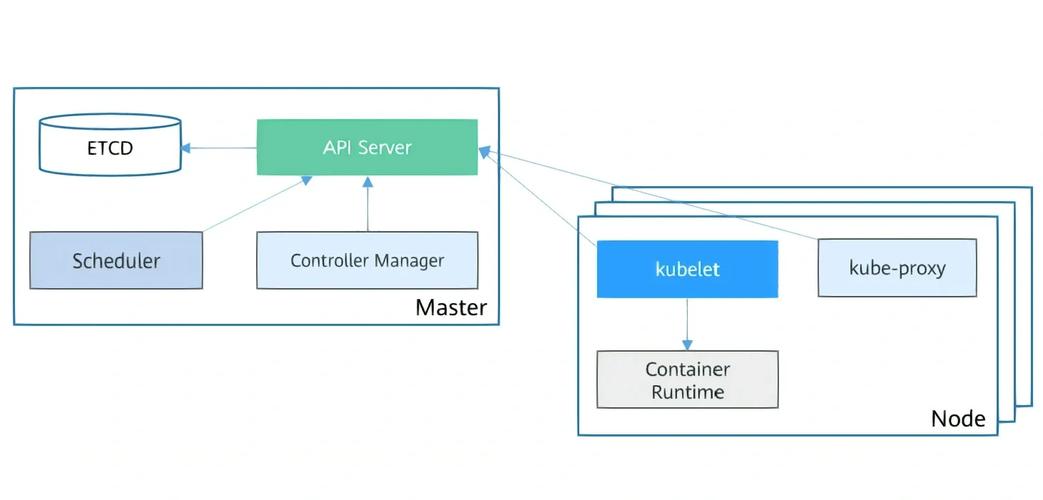
网络是另一个故事。默认 bridge 网络里,容器靠 veth pair 连到宿主机。跨主机通信得靠 CNI。Calico、Flannel、Cilium,各有各的脾气。服务发现和负载均衡在 K8s 里用 Service 和 kube-proxy 兜着。但网络策略不写,默认全通。安全组管外面,集群里面裸奔。这事常见。
资源限制别只写 requests。limits 设太低,进程被 OOMKilled,你以为是内存泄漏。limits 设太高,节点超卖,一个容器打爆整台机器。CPU 的 requests 影响调度,limits 影响 throttling。Java 应用还有堆外内存和容器感知问题。老版本 JDK 读不到 cgroup 限制,堆按宿主机内存设。一跑就炸。换新版本。或者显式设 -Xmx。
编排解决调度 不解决团队习惯

Kubernetes 很强大。强大到很多人把它当目的。其实它只是声明式 API 加控制器循环。你告诉它想要什么状态,它想办法靠近。Pod 是最小调度单位。一个 Pod 里可以有多个容器,共享网络命名空间。Sidecar 模式就这么来的。
问题往往不在 YAML 语法。在探针。Liveness 探针失败,容器被重启。Readiness 探针失败,流量被摘掉。启动慢的应用,initialDelaySeconds 没设好,还没起来就被杀。循环重启。我见过一个团队,readiness 路径写成旧版本接口。新版本里那个接口返回 404。结果所有 Pod 永远不就绪。发布卡死。查了半天,是探针。案例就这个,很短。但它真实。
配置管理也别糊弄。ConfigMap 改了,挂载进容器的文件不会自动热更新。除非应用自己 watch。Secret 默认只是 base64,不是加密。要开 etcd 加密,要接外部密钥管理。别把数据库密码塞进镜像。镜像会被拉取、缓存、扫描、归档。秘密留在镜像层里,等于写在墙上。
什么时候不该上容器

有些场景容器化就是给自己找事。需要直接访问特殊硬件的。Windows 老应用依赖 COM 组件的。图形界面密集的。内核模块。低延迟交易里对网络栈有极端要求的。可以上,但收益不一定盖过成本。别为了简历上多一行 Kubernetes,把稳定系统拆了。
数据库容器化也要谨慎。不是不能跑。是存储和状态让调度器很为难。有状态集 StatefulSet 解决了一部分。但备份、恢复、主从切换、性能调优,还是得按数据库的路子来。容器不会替你懂这些。它只是换了个进程启动方式。
本地开发倒很适合。用 Docker Compose 起依赖,总比让每个人装 MySQL、Redis、Kafka 再对版本。Podman 可以 rootless,WSL 里跑 Linux 容器也挺顺。开发环境一致,能省掉很多“你机器上能跑”的争吵。对吧,这种争吵一点也不高级。
从镜像到运行时 一条链上的取舍

CI 里构建镜像,推仓库,签个名,扫漏洞。CD 里拉镜像,滚动更新。听着线性。实际每个环节都能断。镜像仓库限流。节点磁盘满。containerd 卡住。证书过期。拉取密钥配错。私有仓库的 CA 没放进节点信任链。都会让发布停在半路。
所以可观测性得跟上。指标、日志、追踪。容器日志别只写文件,最好走 stdout。让运行时收集。节点上 journald 和 kubelet 日志也要看。OOM、驱逐、探针失败,都有事件。别等用户报障才知道。
成本也是真金白银。K8s 集群空转也烧钱。资源 requests 虚高,调度器不敢塞满。节点池太大,账单难看。自动扩缩容不是魔法。指标不对,扩出来也没用。缩容太快,请求一来就雪崩。取舍一直在。
说到底,容器化是一套工程约束。镜像管交付物。命名空间和 cgroup 管隔离。编排管调度和自愈。它们把很多模糊的事变成可检查的配置。也把很多隐藏的依赖暴露出来。痛苦,但值得。至少发布不再靠某个人登录服务器手动改配置。那种玄学,早该结束。