凌晨两点,电话响了。值班的兄弟说生产某个接口全挂。查了半天,是下午有人手动在控制台点了一下,把安全组出站规则改了。改的人早睡了,第二天他自己都忘了这事。
这场景你肯定见过。手动改一点,能跑。再改一点,也能跑。三个月后你跑一次 terraform plan,蹦出四十多个变更,没人说得清哪来的。
漂移不是技术问题 是流程没长牙
基础设施即代码,说白了就是把服务器、网络、数据库这些东西写成文件,塞进 Git,改基础设施跟改业务代码一个流程——走评审,走流水线。听着挺简单。
做起来烂尾的特别多。
原因?工具从来不背这个锅。Terraform、Pulumi、Crossplane,哪个不能干活。烂掉的地方永远在人这边:控制台没锁死,谁能点谁就点;state 文件躺在某个人笔记本上,他一离职你就等着抓瞎;CI 里跑个 plan,几百行输出贴进 PR,没人看,点个 approve 就合了。这三件事凑齐,IaC 就是个摆设。
说实话,我见过最离谱的一个团队,仓库里三个 terraform 目录,谁都不知道该改哪个。新人来了先问人,不问代码。

三个漏水点 一个比一个要命
第一个是 state。本地 state 等于把家门钥匙串在裤腰带上。必须扔远程,S3、OSS、Terraform Cloud 都行,关键是要开锁。两个人同时 apply 一个没锁的 state,两边一起写,文件就废了。修起来比重建还累。
第二个是粒度。一个五千行的 main.tf,改个标签要 plan 十分钟。按环境拆,按业务域拆,拆到能独立 apply 就够。但别拆太碎,两百个模块互相引用,dependency 能绕死你。这中间的度,只能自己踩坑试出来。
第三个是存量资源。接手一个跑了三年的环境,全是在控制台点出来的。想纳管?别删了重建。用 terraform import 一批一批拉进来,或者用云厂商的导出工具生成初版代码,再人工收拾。删重建的代价,通常是老板半夜给你打电话。
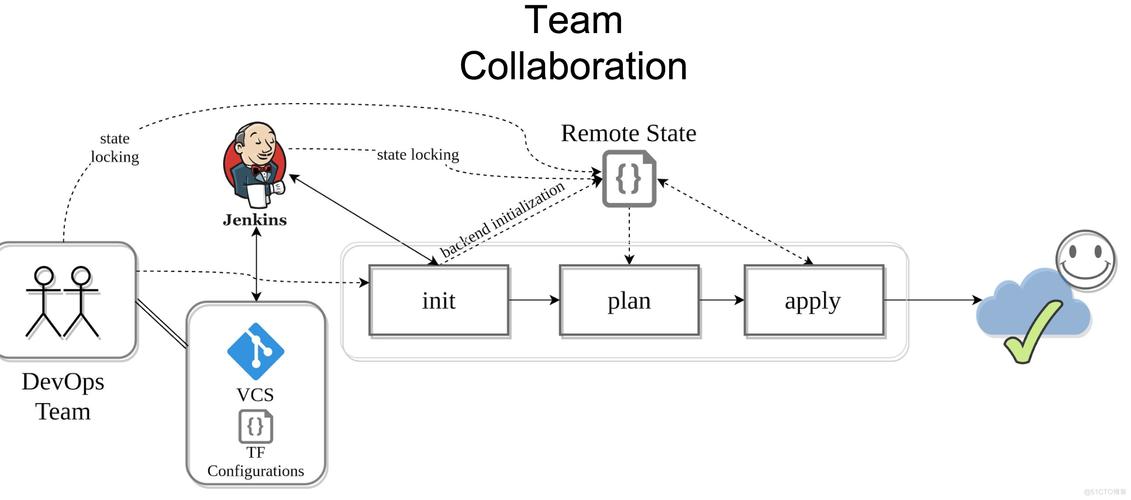
想不烂尾 先把这四件事钉死

一,生产环境的控制台写权限收掉,只留只读。真有紧急情况,走 break-glass 流程,事后补代码。别指望人自觉。
二,plan 进 CI。plan 输出作为 PR 评论自动贴出来,标红删除项,标黄替换项。人看的是 diff,不是日志。这个一上,review 的质量立刻不一样。
三,定时跑 drift 检测。每天扫一次,谁的手又痒了,早上就能看见。别等出事再查。
四,模块版本打 tag。别永远指向 main,你今天跑通的,下周可能就崩。
还有个小招挺管用——把基础设施仓库和生产变更记录的链接,放在值班手册第一页。出事的人第一反应是翻代码,不是翻控制台。
它管不了的那些事
得把边界说清楚。IaC 擅长的是声明式、长期存在、需要反复创建的东西。VPC、子网、K8s 集群、IAM 策略,扔进去非常舒服。
但有两类别硬塞。一是数据库 schema 迁移,那是应用层的事,Flyway、Liquibase 更合适。二是临时排障,你 SSH 上去改个配置,别回头非得写进代码。真要固化了,再补。
小团队还有个陷阱:三个人,业务还没跑通,就先上 Terraform 加 ArgoCD 加 Crossplane 全家桶。结果一半时间在维护工具链。说句不好听的,规模没到,Shell 脚本加 Ansible 完全够用。什么时候该上?大概是你开始记不清自己手动改过什么了。
对了,写代码的人最好跟运维坐一块。IaC 最怕的从来不是语法难,是写代码的真以为那台机器是纸糊的。
其实就这么点事。基础设施即代码不是什么高深东西,它是一份合同——你写下的,就是线上跑的。中间被谁偷偷改了,合同就废了。守住这条线,剩下的都是体力活。