上周帮朋友看一个项目的 PR。一个 Controller 里直接 new 了个数据库连接。不是连接池。是 new。朋友问我这有问题吗。我说功能上没问题——代码能跑。但你把整个团队过去一年围着分层架构吵的架全白吵了。
这种事太常见了。功能评审有人管,命名评审有人管,日志规范也有人管。架构一致性?哦,那个……下次再说。
说实话,我见过太多的评审流程把架构一致性放在最后一位。原因不复杂:架构这东西写在文档里看着挺清楚,一旦落到具体的几百行 diff 里,就特别容易瞎。评审的人盯着那一行行加号减号,脑子里想的是“这个变量名是不是起错了”“这里少了空指针判断”,至于什么依赖方向、分层边界,那得往后靠——问题是,靠到最后就没了。
架构一致性检查到底在检查什么
先把一个误会说清楚。架构一致性检查,不是让你在评审里重画系统架构图,也不是要求每个 reviewer 都对整套设计文档烂熟于心。那玩意儿不现实。
它检查的东西很具体。比如——
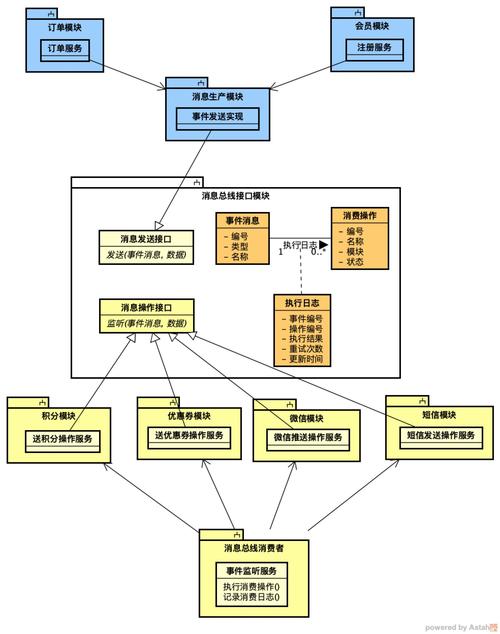
依赖方向对不对。模块 A 能不能调模块 B,如果能,反过来呢?如果你们约定的是上层依赖下层,那 Controller 调 Service 调 Repository,这条线不能倒过来。倒过来一次没事,两次也没事,但很快整个依赖图就成了一团毛线。你想想,一个 Repository 里要是塞了业务逻辑,还反过来调了 Service,那这个 Repository 还能复用吗。
边界有没有被踩。每个模块对外暴露什么接口,内部实现怎么藏,这些在评审时得看。有人图省事,直接引了人家模块内部的实现类。你当时觉得没事,等人家把那个内部类重构了,接口一改,你这儿就炸了。编译过不去是好事,怕的是编译过得去但运行时行为悄悄变了。
数据流是否符合约定。举个例子。有些团队约定所有跨模块的数据传递走 DTO,不传实体对象。为什么会定这个规矩?因为他们被坑过。实体里带着懒加载的关系,跨层传递的时候一个不小心就是一个 N+1 查询,或者序列化时直接栈溢出。评审时看到有人直接传实体,你就得问一句“这个确定没问题吗”。
这些点都不抽象。每个都能在 diff 里看得见。关键是,你得知道要看。
为什么大部分团队在这个环节翻车
我观察到的原因,排在前面的不是“不重视”,而是“来不及”。
一个 PR 开了三天,堆了四十几个文件变更。Reviewers 的精力是有限的。他们会先看那些“明显的”——有没有拼写错误、有没有漏掉的空指针判断、测试覆盖率够不够。等看到差不多的时候,已经没什么精力再去想“这个调用关系跟我们的架构原则冲不冲突”了。
麻烦在于,架构一致性的问题是累加性的。今天有人多引了一个内部依赖,明天有人把业务逻辑写到 Controller 里,后天再来一个直接绕过 Service 调 Repository 的。单看每一次,都是小事。凑在一起,系统就变成了一锅粥。等到某天你想拆分模块或者做服务化,才发现根本拆不动。到处都是隐式耦合,牵一发动全身。
另一个原因更隐蔽——架构本身没有写清楚。很多团队嘴上说着“我们用的是分层架构”“我们模块化做得很好”,但你问他具体规则是什么,边界在哪里,例外情况怎么处理,没人能说得上来。
规则不清晰,评审就没有依据。没有依据,就只能凭感觉。凭感觉的结果就是:跟你关系好的同事,他的 PR 轻松过;不熟的,你多问两句。这不是评审,这是人情。
让这件事落地的几个做法
我不兜圈子了,直接说我在不同团队里见过的、确实管用的做法。
把架构约定写成可执行的检查。不是写文档,是写测试。Java 生态里有 ArchUnit,你可以在单元测试里写断言——“com.example.controller 包下的类不应该直接依赖 com.example.repository 包”。跑 CI 的时候自动检查,不合规直接标红。这样评审的时候你不需要用人眼去盯依赖方向,工具帮你盯。
当然,ArchUnit 覆盖不了所有场景。有些架构约束跟业务语义强相关,比如“这个模块的业务规则不能被那个模块覆盖”,工具搞不定。但能覆盖一部分是一部分——把人从机械检查里解放出来,专注于那些真正需要判断的地方。
评审清单里加上一条架构维度。注意,不是加十条。一条就够。“这次变更有没有引入新的跨模块依赖?如果有,是不是符合我们约定的方向?”就这么一句话。写进 PR 模板里,作为 reviewer 的必答项。比长篇大论的检查表管用得多。清单太长没人看,这是常识。
把架构决策记录下来。ADR 这个东西不新鲜,但真正在用的团队不多。其实不需要搞得很正式。一个 markdown 文件,记录“我们决定 X 模块不依赖 Y 模块,因为……”。当下一个人问“为什么不能这么调”的时候,你直接把文件甩过去。
我见过一个团队的做法更简单。他们在代码仓库里放了一个 architecture 目录,里面就记了几条硬规矩和它们的来龙去脉。每次评审遇到架构争议,翻一翻这个目录。没有争议的时候,谁也不看。实用主义。我觉得挺好。
一个容易被忽略的代价
架构一致性检查有个隐性成本:它会增加沟通摩擦。
你想想那个场景。同事写了几百行代码,满心期待地点了“请求评审”。你看了之后说:“你这块逻辑写到 Controller 里了,得挪到 Service。” 对方心里什么感受?大概率不太舒服。
如果你们之前从来没在这个环节提过架构问题,第一次提的时候尤其尴尬。对方可能会想——以前都这么写没事,怎么到我这儿就不行了?你是不是针对我?
这事儿没有特别好的解法。我的经验是,趁早提,持续提,别攒着。让架构一致性成为评审里的常规话题,而不是偶尔冒出来的“大棒”。第一次第二次可能还是会有摩擦。到第十次的时候,大家就习惯了——提交 PR 之前自己会先看一眼依赖关系。
另外,提的方式也重要。“你这不符合架构规范”这种话,除了制造对立没什么用。换成“这个调用方向我有点犹豫,会不会跟之前定的规则冲突,你看看呢”,效果好得多。都是打工人,没必要拿规则压人。
工具能替代人吗

不能。但工具可以让人做更值得做的事。
依赖方向的检查、包结构的约束、命名规范的验证——这些交给静态分析工具和 CI 流水线。人来看什么?看那些工具看不懂的东西:这次新增的抽象是否合理,模块之间的职责划分有没有变得模糊,一个看起来没问题的调用背后是否藏着隐含的耦合。
说白了,架构一致性检查的核心不是“有没有违规”,而是“这个变更让系统的长期可维护性变好了还是变差了”。这个问题只有人能回答。
工具负责守底线。人负责看方向。
回到开头那个 new 数据库连接的事。我最后跟朋友说:你让他在 Service 里加一层就行了。不是技术问题,是习惯问题。但习惯这东西,你不在评审里反复提,它就永远养不成。
就这么多。代码评审是个苦活。但架构一致性这块要是彻底放掉了,后面还债的日子更长。