容器化那些没写进文档的代价
2026-11-19 09:36:58
作者:
fawen
容器化这事,热闹了快十年。
docker 刚冒头那阵,简历上写一句熟悉 Dockerfile,面试官眼睛都亮。现在呢。写不写都行,默认你会。技术普及的路径往往就这样,从加分项变成空气。
但空气里也有杂质。
镜像分层是个好东西 可惜它收利息
镜像分层解决的是分发效率。基础层共享,业务层只传增量,听起来完美。问题是——层是只读的,而且是累加的。
删掉一个文件,下层还在。上一层的 rm,不过是加了一个「此文件已删除」的白障。镜像体积不会因为清理就瘦下来。我见过太多 Dockerfile,一条 apt-get install 装了编译工具,同一层里没清 apt 缓存,镜像从 80M 涨到 1.2G。
麻烦在于,很多人把多阶段构建当成可选的优化,其实它是基本操作。builder 阶段装编译器,runtime 阶段只 copy 产物出来。这一步做不做,差的是数量级。
还有一个更隐蔽的代价:构建缓存。 一条 RUN 写在错误的位置,后面的缓存全废,CI 从 40 秒变 4 分钟。把变动频繁的 COPY 放到末尾——这几乎是每个团队踩过一次才记住的规矩。
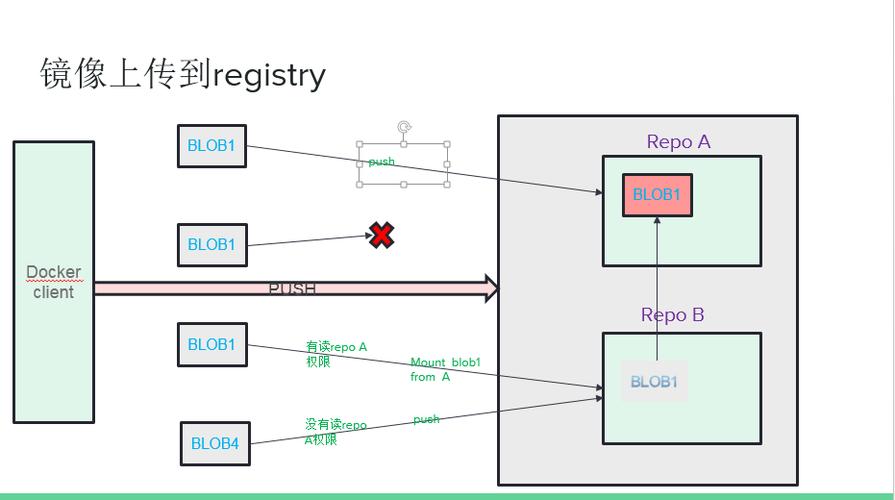 容器镜像分层UnionFS只读层与构建缓存结构示意图
namespace 和 cgroups 给的不是隔离 是看起来隔离
这话说出来不太讨喜。
容器的本质是一个被限制了视野的普通进程。namespace 让它看不见别的进程、别的网络、别的挂载点;cgroups 给它划了 CPU 和内存的额度。仅此而已。它和宿主机共享同一个内核。
共享内核意味着什么?意味着内核的漏洞就是容器的漏洞。意味着挂载了 /var/run/docker.sock 的容器,基本等于把宿主机钥匙递出去了。意味着 –privileged 开下去,隔离只剩装饰作用。
我不是危言耸听。这批事在安全圈早就是共识,只是在业务团队里传播得慢。
再说 PID 1。容器里第一个进程就是 PID 1,它得承担 Linux 上 1 号进程的职责——回收孤儿进程、转发信号。绝大多数应用根本没实现这些。所以你 docker stop 之后等了十秒被强制 kill,日志里看不到优雅退出,就是这个原因。tini、dumb-init 这类 init 包装器存在的意义就在这。一行 ENTRYPOINT 的事,但很多人不知道要加。
CPU limit 的坑更微妙。 你给容器设了 2 核,它不会像虚机那样拿到两个独占核,而是通过 CFS quota 按周期分配。周期内额度用完,整个 cgroup 被节流,所有线程一起停。P99 延迟突然抖起来,监控上看 CPU 使用率却不高——很多人查了半天代码,最后发现是 throttling。
 Linux cgroups CPU CFS 配额节流与容器延迟抖动监控图
编排把运维问题换成了配置问题
Kubernetes 干掉了不少脏活。调度、自愈、滚动发布、配置注入,这些原来靠脚本和人力的事,现在有声明式 API 兜着。
代价是复杂度换了地方。
一个 Service 不通,你要查的链路是:Pod 有没有就绪、Endpoints 有没有生成、kube-proxy 有没有写规则、iptables 或 IPVS 有没有命中、conntrack 表有没有满、网络插件有没有丢包。排障从 netstat 变成了 tcpdump 加 iptables-save 加翻内核参数。工具变多了,直觉变少了。
还有 YAML。 这东西本身不难,难的是它承载的语义。一个 Ingress 的注解写错,报错信息能让你怀疑人生。Helm 模板层层套娃,values 文件覆盖三层,最后生效的是哪一版,谁也说不准。不是编排的错,是抽象层多了之后,没人能同时握住所有绳子。
存储那块更别提。有状态服务要搬进集群,就得面对 PV、PVC、StorageClass、CSI 驱动。本地盘有本地盘的麻烦,网络盘有网络盘的延迟。数据库跑在容器里不是不行,是延迟和 IOPS 这两个指标得先算清楚账。
绕一圈 又回到了虚机
 绕一圈 又回到了虚机
有意思的是,这几年另一条线在往上走。Kata Containers、gVisor、Firecracker——都是想在容器外面再套一层隔离。Kata 用轻量虚机跑容器,gVisor 用用户态内核拦截系统调用,Firecracker 把虚机启动压到百毫秒级。
为什么?因为多租户场景里,共享内核这件事本身就是风险。公有云的函数计算、Serverless 平台,基本都走了这条路。容器化跑了一圈,发现有些场景还是得靠虚机的硬边界。
这不是打脸,是分工。容器擅长快速交付和密度,虚机擅长隔离。选哪个,取决于你怕的是什么。
它真正改变的东西
抛开技术细节,容器化最大的影响可能是它逼着所有人对「环境」这件事达成了一致。
以前开发说「我这儿能跑」,运维说「你机器上装了什么我不知道」。现在镜像就是一个可交付的、可复现的环境快照。这个约定本身,价值高于技术实现。
当然,账还是要算的。镜像分层有利息,cgroups 有限制,编排有配置税,隔离有边界。容器化不是把进程装进盒子那么简单——盒子本身有形状,形状会反过来塑造你的架构。
踩过的坑,基本都在这几处。
至于剩下的——跑起来就知道了。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:
容器化那些没写进文档的代价
文章链接:https://www.itcdj.com/news/945.html