上周在南京江宁的汽车零部件厂蹲了三天,刚进门就撞见IT部的张哥蹲在走廊抽烟,脸皱得像个放了三天的干橘子。问咋了,说上周刚上的零信任系统把全公司销售部惹炸了。本来之前远程办公连个VPN输个密码就能登,现在倒好,连查个库存都要刷两次脸,还要输动态码。有个销售在高速服务区蹲了半小时登不上系统,被客户追着骂,直接把工单捅到老板那,张哥挨了两顿骂,说他花几十万买的系统是个摆设。
先搞懂你要防的到底是谁
太多团队对零信任的理解从根上就歪了。觉得不就是把原来的VPN换个壳,把单密码登录换成多因素认证吗?我上次见个厂商给客户做的演示,内网外网走完全一样的验证流程,不管你是访问公开的产品宣传页,还是存着核心模具图纸的加密服务器,都要刷一遍动态码。
这不是安全。这是给用户找不痛快。
那个江宁的客户就是这样。当初采购的时候被“永不信任、始终验证”的口号冲昏了头,根本没坐下来梳理过自己的资产到底有多少,哪些是真的需要高等级防护的。翻他们权限清单的时候我差点笑出声:行政部的人查个快递报销单要刷脸,前台登记访客的小程序要二次验证,连内部通知公告栏都要走一遍身份校验。
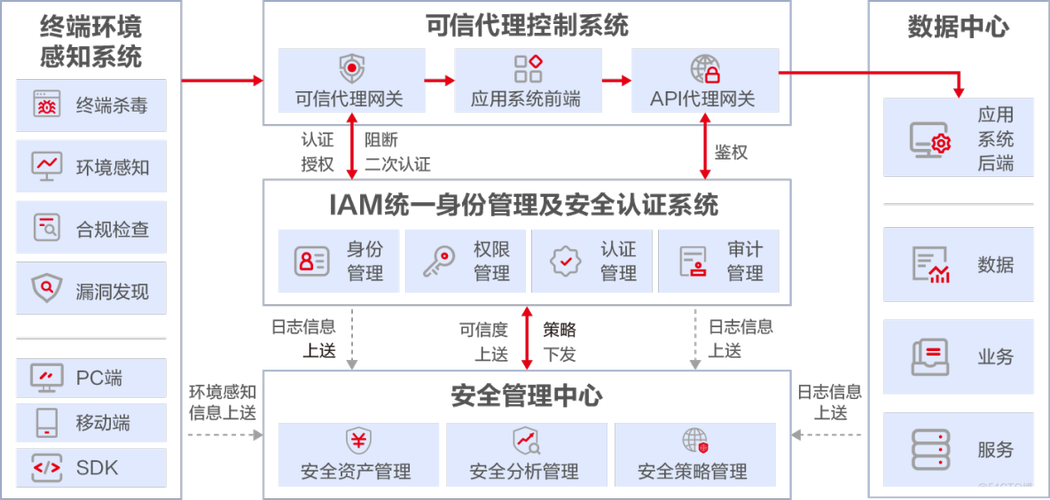
说白了,零信任的身份认证根本不是给所有访问行为加锁,是给真正有价值的资产加锁。你要是把锁装在大门上、走廊上、办公室的饮水机旁边,那除了给进出的人添堵,半毛钱安全作用都没有。
落地最磨人的根本不是技术是权限梳理
我见过太多团队,上来就选最贵的身份服务商,把OA、CRM、生产系统的接口全对接完了,最后卡在权限梳理这步,卡了半年都动不了。为啥?之前的权限体系太乱了。
还是那个零部件厂。他们用了快十年的域账号系统,是最早一批老IT搭的,谁当年申请过什么权限就一直留着,从来没人定期回收。有个已经离职三年的销售,账号还能直接登进核心报价系统,看着后台记录我后背都发凉。这要是真被人把账号盗了,半年的客户报价单全泄露,损失得多大?
梳理权限的时候根本不用追求一步到位。先把资产分成三类就行:第一类是核心生产数据、技术图纸、客户报价,这类是真的碰不得的,不管你在公司内网还是在外网,不管你用公司设备还是个人设备,访问的时候必须做强验证——硬件密钥加设备合规检测,别用短信验证码,太容易被钓鱼了。第二类是日常办公的OA、报销系统,这类如果是在公司内网的受管设备上,就不用额外验证,直接登;如果是在外网的个人设备上,走个普通的多因素验证就行。第三类是公开的产品手册、内部通知,这类根本不需要额外加验证,只要登了账号能看就行,别给用户加没必要的门槛。

这里有个踩了无数次的坑。很多团队为了凑“安全指标”,把所有验证策略都拉满,完全不管用户的使用成本。之前碰到个做电商的客户,大促期间给客服团队设的规则是每15分钟强制重新验证一次身份,结果客服接咨询接得好好的,突然弹个验证窗口,等输完码,客户早就退出去了。那次大促的客户流失率直接涨了8个点,老板一怒之下把管安全的主管开了。
对吧?安全本来是给业务托底的,不是把业务给卡死的。
别上来就追求一步到位的完美方案

每次跟厂商聊零信任,对方总要给你画个大饼:我们的方案能覆盖你全场景的安全需求,从身份认证到终端管控到数据防泄露,全链路打通,上了之后再也不用担心里程碑式的安全事件。
别信这些鬼话。真的。
我见过最稳的落地节奏,从来不是一上来就全公司替换系统,而是先找最痛的那个小场景切进去。就说那个江宁的零部件厂,后来把之前的全量方案砍了大半,先从核心的模具图纸系统入手——所有要访问这个系统的人,必须用公司发的硬件密钥,还要检测设备是不是装了合规的杀毒软件、有没有越狱、是不是最新的系统版本,全部过了才能登。剩下的OA、报销系统,就保持原来的验证强度,只加了个外网访问的二次验证。就这么调整完,销售部的投诉量直接降了90%,核心系统的权限乱的问题也解决了,花的钱还不到最初报价的三分之一。
说真的,太多团队被高大上的概念忽悠了,花了大价钱买了一堆自己根本用不上的功能,最后落地的时候怨声载道,嫌系统麻烦的人多了,最后干脆绕过系统走原来的老路径,几十万的投入打了水漂。
真要落地,其实没那么复杂。先花两周时间,把公司最核心的三个资产列出来,算清楚如果这三个资产泄露会造成多大损失。再把有这些资产访问权限的人拉个清单,把离职的、转岗的人的权限全部清干净。最后给这些核心资产定个适配的验证策略,先找涉及的几十个用户小范围测,测个一两周,把大家提的问题改了,再慢慢往其他场景扩。
慢一点没关系。总比花了钱、挨了骂,最后啥安全效果都没有强。