上周跟河西某城商行的几个技术负责人在老门东吃鸭血粉丝,冰啤酒刚倒满,张哥就把手机往桌上一拍——他们上个月刚过了等保2.0三级测评,对外宣传已经全面落地零信任,结果转头就因为一个驻场开发的VPN账号被盗,拖走了测试环境里3万条脱敏后的客户数据。
我当时嘴里的鸭肝差点掉碗里。
被缩窄的“身份认证”到底漏了啥
好多人对零信任下身份认证的认知,还停留在“把密码改成MFA就完事”的阶段。这其实是把整套逻辑给砍得只剩个登录按钮。零信任的核心从来不是“验一次就放行”,而是每一次访问都要校验——不管你是登系统,还是查数据,甚至是改个配置,每一步都要确认“你是谁,你能不能干这个事”。
刚才那个城商行的问题出在哪?那个驻场开发的账号,登VPN的时候确实过了MFA校验,但登进去之后,老的权限体系是按“内网/外网”划分的,只要你进了VPN,就算是“自己人”,不管你是开发还是运维,不管你需不需要碰生产数据,所有权限全给开。等于你家大门装了顶级指纹锁,进了门之后所有房间的门都敞着,连保险箱都没锁。
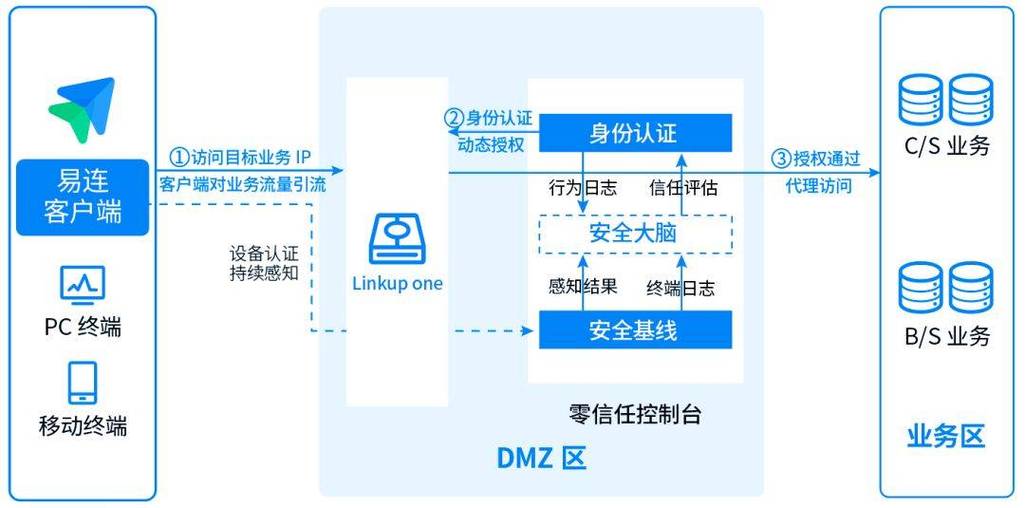
还有个更普遍的误区,很多人觉得搞零信任就是要上最贵的IAM平台,恨不得半年之内把所有老系统全部替换掉。说真的,我见过最多的翻车案例,就是这种大爆炸式的替换——老系统对接了三个月还没调通,业务部门天天投诉影响干活,最后项目烂尾,钱花了,啥实际安全效果都没捞着。
落地第一步根本不是买系统
去年给南京江宁一家制造业工厂做咨询,他们一开始也咬着牙要上全套百万级的IAM方案,我拦了。先别买。先把所有能接触到生产数据、客户信息的账号全部列出来——正式员工的,外包驻场的,供应商的,甚至还有离职没注销的,各个系统藏着的默认管理员账号,一个都不能漏。
他们花了整整两周盘出来的结果,说出来都吓人:全公司2700多个有效账号里,有300多个是离职超过半年还没注销的,12个系统的默认admin账号,密码还是出厂设置的123456。就这基础,你就算买再贵的MFA,能有啥用?
这一步其实就是身份确权:搞清楚每个账号背后是谁,他到底需要用什么权限,为啥需要这些权限。之前那个城商行的驻场开发,工作就是做前端页面切图,根本不需要连数据库,更没有权限读客户数据,当初开权限的时候图省事,直接套了个“开发组通用权限”,啥都能看。这种图省事的操作,十个团队有八个干过。
把账盘清楚了,再谈系统的事。而且根本不需要一上来就追求全量覆盖。
别等完美了再上线
好多团队搞安全项目,总觉得要把所有流程捋顺了,所有系统都对接完了,才能正式上线。完全没必要。就说那家江宁的工厂,他们第一阶段根本没碰别的系统,就先把最核心的生产数据库和客户CRM系统的权限按最小原则重新划分了一遍:每个账号只能访问自己工作必须的那部分数据,每次访问的时候,除了验身份,还要看你当前用的设备是不是公司配发的,你所在的位置是不是在公司园区范围内,你现在的操作是不是和你平时的工作习惯一致。
举个最简单的例子:你一个平时在南京办公的运营,突然凌晨两点在境外IP登录要批量导出客户数据,系统直接就把会话掐了,根本不需要等人工审核。
他们这套东西跑了一个月,业务部门根本没觉得有啥不方便——毕竟本来大部分人也不需要跨系统随便逛。反而因为权限收窄了,之前每个月要花两个工程师工时处理的“误删测试数据”问题,直接少了八成。省下来的钱,都够给团队买半年的奶茶了。
当然也得说句实在的,零信任不是万能药。现在好多厂商吹的“AI自适应风控”,你也不用一上来就砸钱上。先把最基础的几件事做好:离职账号自动注销,最小权限划分,异常登录实时提醒,这几个事落地,就能解决80%的身份安全问题。
上周再跟张哥他们吃饭,他们已经把之前买的那套大而全的零信任方案退了一半,现在先从VPN权限收窄开始搞,把所有外包账号的权限按实际需求重新开通,跑了快两个月,没再出过账号被盗的事。
你说这事难吗?真不难。别被厂商PPT里的完美架构忽悠了,别总想着一步到位。