上周跟一个做等保测评的老哥吃饭。他喝了口啤酒,说了句让我愣住的话:“现在最怕的,不是客户系统有多烂,是客户拿着基线核查报告,觉得自己已经安全了。”
这话听着刺耳。但干过这行的人,多少能咂摸出点味道来。
网络安全基线核查与整改,听起来是个特别标准的动作。查配置、对标准、改不合规项。三件事。对吧?
可真到了现场,麻烦在于——基线这个东西,它从来不是一条线。
一、核查之前,先搞清楚你在查谁的基线
很多团队一上来就搬CIS Benchmark,或者等保2.0的三级要求。打开文档,一条条对。看着挺专业。
但问题来了。
你查的是操作系统基线,还是中间件基线,还是数据库基线?是一台机器,还是一个集群?是生产环境,还是连开发测试一起算?
我见过一个项目,安全团队花了两周,把200多台服务器的基线核查做完。报告交上去,运维主管看了一眼,反问:这里面有60台是测试机,从来不对公网开放,你们查它们干嘛?
安全团队也委屈。清单是运维给的。运维说,你们要全部资产啊。
你看。资产范围没对齐,后面所有核查都是白干。
这不是技术问题。是沟通问题。但最后背锅的,往往是技术。
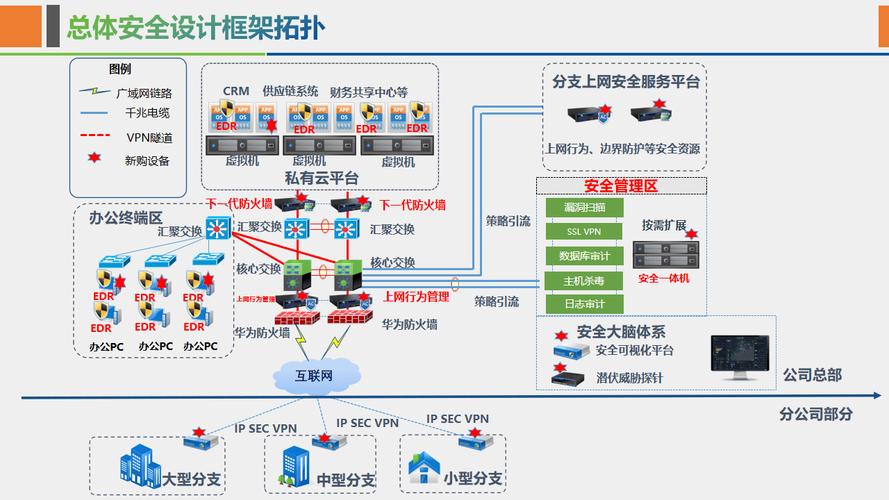
所以我现在跟人聊基线核查,第一句话总是:先画资产边界。把对外暴露的、存敏感数据的、跑核心业务的,挑出来。剩下的,优先级往后放。别一上来就铺开干。人不够,时间不够,注意力更不够。
还有一点。基线标准本身也在变。CIS Benchmark每隔几个月就更新,等保要求各地执行尺度也不完全一样。你拿着去年的模板查今年的系统,有些项已经过时了,有些项是新增的。没人提醒你。
说白了,核查之前,先问自己一句:这套基线,是给谁看的?是给审计看的,还是给自己用的?
答案不一样,核查的深度和范围,完全不一样。
二、整改环节才是真正的泥潭

核查出问题,只是第一步。真正让人头大的,是整改。
我举个真实的例子。某企业内网有一批Linux服务器,基线要求密码有效期不超过90天。核查发现,有十几台机器设的是365天。整改方案很简单:改配置,重启服务。
但运维说,不行。这几台机器上跑的是老业务系统,重启会掉会话,业务方不接受。
安全说,那至少把新密码策略推下去。
运维说,推送脚本会触发应用重连,还是会影响业务。
两边僵住了。最后安全妥协,把这十几台机器标记为“例外”,走风险接受流程。
这事就完了吗?没有。三个月后,审计来了。看到“例外”两个字,直接开不符合项。安全又得回来找运维。运维还是那套说辞。循环。
整改的难点,从来不是“怎么改”,而是“改了之后谁负责”。
我总结下来,基线整改卡壳,通常卡在三个地方:
一是改配置影响业务。这个最要命。安全觉得改个参数而已,业务觉得你动我命根子。双方对“影响”的评估标准不一样。安全看的是安全风险,业务看的是可用性风险。两个风险放一起,谁大谁小,没有统一尺子。
二是历史遗留系统动不了。老版本操作系统,厂商早就不支持了。基线要求打补丁,补丁没有。要求开审计日志,日志功能残缺。你让运维怎么办?重装?迁移?那是一个项目,不是一条整改项。
三是责任边界模糊。一台数据库服务器,操作系统归系统组管,数据库归DBA管,网络策略归网络组管。基线核查报告里写了一条“未启用连接加密”。这条派给谁?系统组说这是数据库配置,DBA说这是网络层面的事,网络组说加密是应用自己实现的。踢皮球。
所以我现在看整改方案,先不看技术细节,先看责任人那一栏。如果写的是“运维团队”,那大概率要黄。整改项必须落到具体的人头上,而且要那个人自己认。
三、别把基线核查做成一次性运动
很多企业做基线核查,是有触发条件的。等保测评前、上级检查前、出了安全事件后。风头一过,基线文档往共享盘一扔,明年再说。
这种搞法,效果约等于零。
因为基线状态是动态的。今天合规的机器,明天可能因为一个运维操作、一次应用发布、一个新来的外包人员,就变得不合规了。你年初查完,年中就已经面目全非。
那怎么办?上自动化工具?对,但也不全对。
工具能解决批量核查的问题,能定期跑扫描,能出报告。但工具解决不了整改的意愿问题。工具告诉你有一百个不合规项,没人改,等于零。
我见过做得相对好的团队,是把基线核查嵌入到变更流程里。任何一次上线、任何一次配置变更,都要过一遍基线检查。不合规,变更单不批。这招狠,但有效。因为卡住了流程入口。
不过话说回来,这需要安全团队有足够的话语权。很多公司的安全团队,在变更流程里就是个旁听席。提了意见,人家该上线上线。这种情况,基线核查就只能靠事后补。
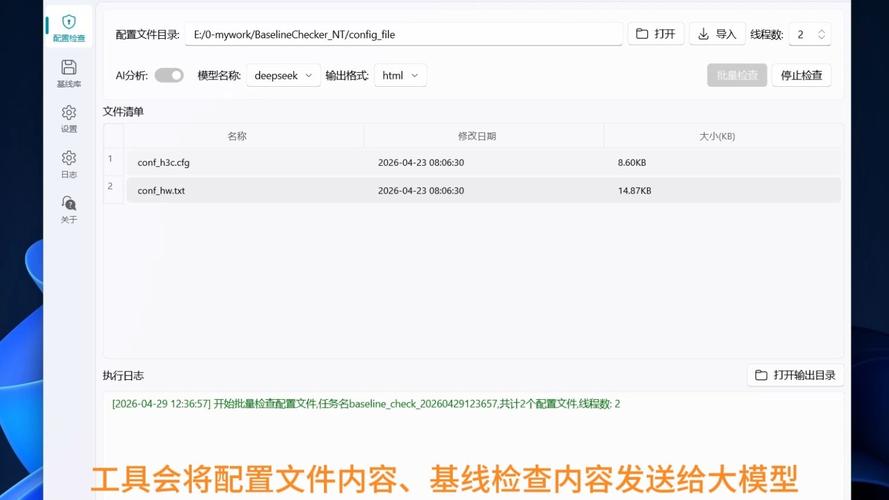
还有个小细节。基线文档本身要有人维护。谁维护?安全团队。多久更新一次?至少半年。但很多公司的基线文档,还是三年前从网上下载的模板。里面的IP地址、主机名、业务系统名称,全是别人的。这种文档,核查出来的结果,你敢信?
说到根上,网络安全基线核查与整改,不是一个项目,是一个习惯。
就像你家里的灭火器。买回来那天检查一次,然后每年看一次压力表。平时不管,等火烧起来再找,来不及。
最后说个观察。这两年做基线核查的团队,越来越倾向于“轻量化”。不再追求大而全的模板,而是针对核心资产,挑最关键的十几二十条,反复查,反复改,查到位。这个思路,我觉得是对的。
毕竟,基线核查不是为了出一份漂亮的报告。是为了让攻击者没那么容易进来。如果一份报告让你觉得安全了,那可能比没有报告更危险。
就这样吧。下次聊等保测评里那些更让人头秃的事。