老张那次开会 差点没坐住
运维老张被老板叫进会议室。投影上是安全团队的告警截图——一个运维账号,凌晨三点,从境外某个机房 IP 登进了生产数据库。谁在用?没人知道。
那个账号是外包同事的。人半年前就走了,密码没改,VPN 权限没回收。这事的荒唐之处不在于有人忘了删账号,而在于整条路径上,没有任何一个环节觉得这有什么不对。VPN 登进来了,就是自己人。内网嘛,默认可信。
这就是过去的网络哲学:城墙加护城河。外面是野蛮人,里面是良民。

墙还在 只是没人住在里面了
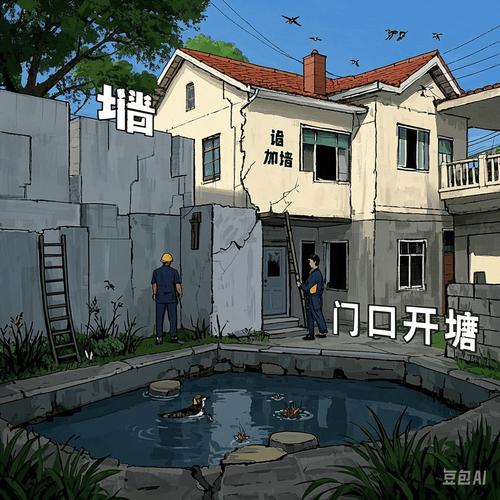
问题是,这个城堡早就空了。
业务上了云,员工在家办公,测试库在另一个云厂商,外包团队用自己的笔记本,市场部一天要开十几个 SaaS。防火墙上的那条边界画得挺漂亮,但真正穿过它的流量,已经不到三成。
更麻烦的是横向移动。攻击者一旦拿到一个内网入口——哪怕只是个打印机的固件漏洞——他在内网里跑起来,跟在自己家客厅散步一样。因为内网的所有机器,都默认相信对方。
说实话,这不是技术不行。是模型过期了。当你没法用一个圈把资产圈起来的时候,圈内可信这个假设就自动失效了。
零信任其实就三个问题
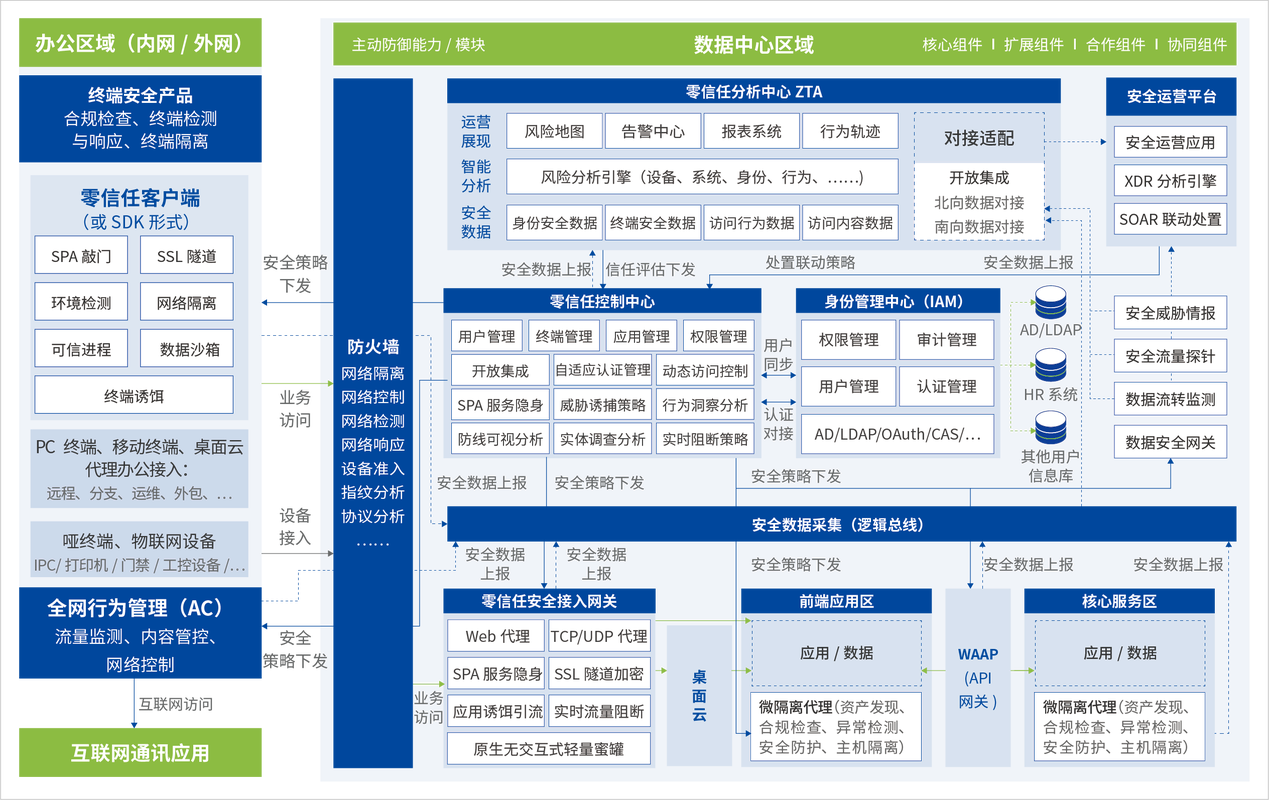
厂商讲零信任,喜欢讲成玄学。控制平面、数据平面、SDP、微隔离、IAM、UEBA……名词堆上去,听的人云里雾里。
剥掉包装,它干的事情特别朴素。
第一,你是谁。不是 IP,不是网段,是经过强验证的身份。多因子只是起点,还得知道这个人现在是什么状态——在职、离职、临时授权。
第二,你的设备干不干净。补丁打了没,磁盘加密了没,有没有装那个所有人都讨厌的终端 agent。设备不合格,访问就别想。这一步很多团队直接跳过了,然后抱怨零信任没效果。
第三,这次访问合不合理。一个财务同事,在上班时间,从公司楼里,访问财务系统——正常。同一个人,凌晨从境外 IP 访问数据库——拦。这种判断要基于上下文,而不是一张静态的规则表。
三次都过了,才放行。而且每次都要重新过。这就是零信任跟传统边界最本质的区别:它不给你一张终身有效的通行证。
落地这事 快就是慢
我见过太多团队,上来就想搞全公司零信任改造。两个月后项目组解散,安全负责人换了岗位。
为什么?因为零信任本质上是架构改造,不是产品采购。你买回来的那个盒子,解决不了流程问题、身份治理问题,还有人的问题。
先盘资产和身份,别急着上工具。很多公司连自己有多少个账号、多少台机器、哪些是僵尸应用都说不清。这种状态下上零信任,等于给一栋危楼装智能门锁。
挑一条业务线试点,别拿核心系统开刀。挑那种用户量不大、但有一定敏感度的,比如内部报表平台、测试环境。跑三个月,看清真实流量长什么样。
从访问代理切入,别急着重构网络。先把身份和应用之间的那一层做起来,让每一次访问都经过校验。网络层的微隔离可以往后放,那是更重的手术。
用户体验是生死线。这话我说得重一点:一个运维自己都不想用的方案,活不过三个月。每多一次弹窗认证,就会多一个人想办法绕过它。
日志得能对得上。谁在什么时候、用什么设备、访问了什么、结果如何。出事的时候,这些记录要能串成一条线。串不起来,等于没做。
别把它当成万能药

零信任不替代 EDR,不替代堡垒机,不替代数据分类分级。它是把这些东西串起来的那根线,不是把所有东西都换掉。
还有个常见的误解:零信任等于把所有人当坏人。不是。它只是不再因为你在内网就无条件相信你。该给的权限照样给,只是给得更精准、更短、更容易收回。
老张他们后来做了什么?没搞大跃进。先把离职流程跟权限回收打通,然后把几个高敏感系统接到统一的访问代理后面,接着是设备合规检查。一年下来,出了两次告警,都拦住了。
没什么戏剧性的时刻。就是这样一点点磨。零信任大概就是这么个东西——它不会让你在某天突然安全,只会让你在某个凌晨三点,少一次被叫醒。