上个月跑南京江北新区某装备制造企业做技术交流,刚在运维部的工位坐下,负责人老张就把笔记本电脑转过来给我看后台的告警列表。
上周刚清了三个离职满俩月还能登OA的账号。
还有个驻场的外包测试账号,居然开了生产数据库的只读权限——要不是等保测评的工具扫出来,他自己都没意识到。
我当时盯着那串权限列表,后背都有点发凉。
不是买个MFA就算落地
很多公司对零信任身份认证的认知,还停留在“上了多因素认证就算完事”的阶段。老张他们公司去年就花了快十万采购了商业MFA(多因素认证)系统,全员登VPN、登OA都要求输手机动态码,按道理说安全等级应该提上来了对吧?
结果呢?
HR系统的人员状态和MFA后台根本没打通,员工离职走了流程,账号还安安稳稳挂在权限列表里;外包项目结束了,合同到期了,权限没人主动回收,照样能登系统查数据;甚至有个部门为了方便实习生干活,直接把正式员工的账号共享出来,动态码每周同步一次给全部门的人用。
说实话,我第一次看到那个共享账号的列表,真的差点笑出来——合着花了十万块买的安全设备,最后连最基本的账号生命周期管理都没做。
这哪是零信任。
这是把大门的智能锁换了最贵的款,结果钥匙扔在门口脚垫底下,谁都能拿。
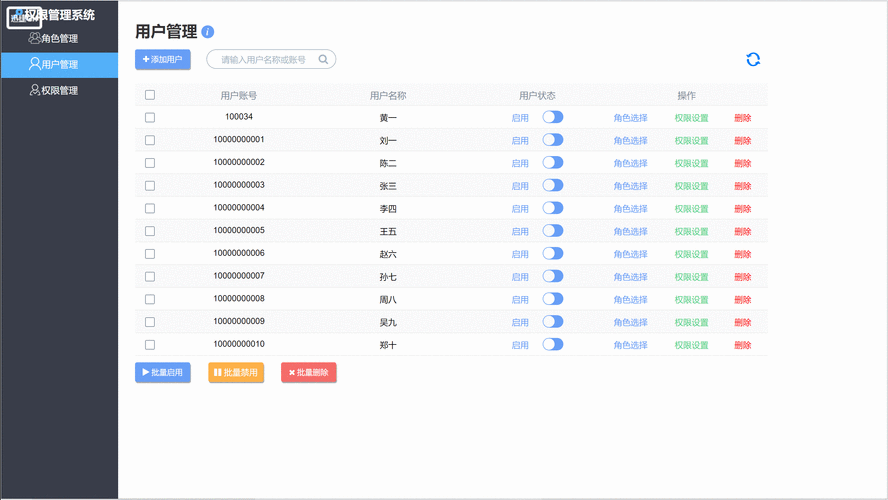
说白了,很多人对零信任的误解,就是把“身份认证”当成了“输密码加动态码”这一个动作,完全忽略了零信任最核心的逻辑:所有的访问请求,不管来自内网还是外网,不管是新设备还是常用设备,都要持续验证,而不是一次认证完就给开长期通行证。
权限颗粒度才是核心命门
我之前跟某安全厂商的技术专家聊过,他说见过最多的零信任落地翻车案例,全是卡在权限颗粒度太粗上。
比如同样是访问ERP系统,销售部的员工只需要看自己名下的客户订单,仓库的员工只需要看库存出入库记录,财务的员工才能看全量的对账数据——但很多公司的权限申请流程,只要申请人填个“需要访问ERP”,部门领导批完就直接给全模块的查看权限,连具体要做什么、用多久都不问。
这不是给攻击留后门吗?
真要是哪天某个员工的账号被撞库了,黑客登进去能把整个公司的客户数据拖走,你就算上了再高级的MFA,也架不住人家拿着合法权限干坏事啊。
很多人觉得做细颗粒度权限太麻烦,要梳理几百个系统的权限点,要跟每个业务部门对齐需求,成本太高。但实际上根本不用一开始就全量铺开,先把高风险的权限管住就行:比如能访问生产数据库的账号、能导出核心客户数据的账号、能修改核心配置的运维账号,先把这些账号的权限拆到最小,比给全公司所有人都上一遍MFA的安全收益高得多。

对了,还要提一句,别上来就要求所有操作都要二次验证。我之前接触过一家做电商的公司,刚推零信任的时候,要求员工每次下载文件、每次导出数据都要刷脸加动态码,结果运营同事每天要导几十次销售报表,光刷脸就要花半小时,不到半个月,全部门集体找信息部申请免认证白名单,最后花了几十万搭的系统,除了审计日志没人看,纯纯摆设。
合理的做法是做动态触发的二次验证:平时员工登OA看个通知、查个考勤,就走默认的认证流程,不用额外折腾;只有当他要做高风险操作——比如导出全量客户名单、登录生产环境改配置、在非工作时间访问核心系统的时候,再触发二次验证,甚至要发审批流给直属领导确认,这样既不影响普通员工的日常工作体验,又能把高风险的动作管住。
小步跑比大跃进靠谱

老张他们公司现在的落地节奏我觉得就很值得参考,完全没有搞什么全量替换现有系统的大工程。
第一步先做账号自动同步回收:把HR系统、AD域、OA、MFA、ERP所有的身份数据打通,只要HR系统里的人员状态变成离职、或者外包项目的合同状态变成终止,对应的所有系统账号10分钟内自动禁用,权限自动回收。这个根本不用买新的系统,很多现有的身份管理工具花一周就能配完,上线第一周就清掉了20多个僵尸账号,直接解决了他们最头疼的离职账号泄漏问题。
第二步再给高风险的操作加动态校验规则,针对生产库访问、核心数据导出这几个场景,单独配触发条件,平时不打扰员工,只要有相关操作就自动弹验证,现在跑了快俩月,业务部门几乎没什么吐槽,安全部门也能实时看到所有的高风险操作记录。
很多人推零信任的时候总想着一步到位,把所有的访问链路都拆成细粒度的权限校验,最后要么因为改造成本太高卡壳,要么因为用户体验太差被业务部门集体抵制,最后不了了之。
真的没必要。
零信任从来不是什么一劳永逸的安全神器,它就是一套帮你把身份权限管得更细、把风险漏点堵上的工具而已。你先从最痛的问题下手,先解决一个是一个,比什么宏大的规划都管用。
对吧,谁会愿意为了个安全系统,把自己的日常工作效率砍半呢?