上周帮开创业公司的朋友调门禁系统,他皱着眉说,之前花三万多上的所谓”无感人脸认证”,现在一半员工嫌戴口罩刷不开,干脆贴自己的工牌凑数。
我盯着后台跳出来的”认证失败”弹窗突然反应过来,我们聊了十几年的身份认证,根本没大家想的那么玄。
所谓无感化的隐形账单
很多厂商卖方案的时候,把”无感化”吹成了万能解药。好像只要员工不用掏卡、不用输密码,站在门口、坐在工位上就能自动通过,就是好系统。
麻烦在于,无感化的阈值是可以用安全换的。
朋友那套系统上线的时候,销售拍着胸脯说识别准确率99.9%。结果实际用的时候,戴口罩、换了个刘海、甚至光线暗一点,就识别不出来。运维被逼得没办法,把人脸比对的匹配阈值从默认的95分降到了70分——说白了,只要系统觉得”有点像”,就给开门。
现在啥后果?同部门两个长得有点像的实习生,能互相刷开对方的电脑登录权限。

这不是技术不行。是所有追求极致体验的方案,本质上都在砍安全的冗余。你要省掉用户掏卡的两秒钟,就得承担系统把陌生人认成熟人的风险。没有白拿的方便。
之前接触过一家做园区运营的公司,为了让访客不用登记,把车牌号和人脸绑定的校验逻辑直接关了。结果外面的车跟着内部车进园区,保安根本拦不住。找厂商来修,厂商说,你们要无感化,本来就得做这种权衡。
对。权衡。不是什么技术缺陷。是你自己选的。
你以为的安全,其实是最容易被绕过的
很多人对身份认证的认知,还停留在”密码越复杂越安全”的阶段。
真不是。
去年跑安全行业的会,听一线的渗透测试工程师说,现在他们绕开普通企业的内网系统,平均耗时不到4分钟。靠的根本不是什么破解复杂密码的黑科技,就是仿一个和企业OA一模一样的登录页,给员工发个钓鱼链接,说”你的账号密码过期了,赶紧重置”。
员工点进去,输了工号、密码,甚至把弹出来的短信验证码都填了。
整个流程顺得离谱。
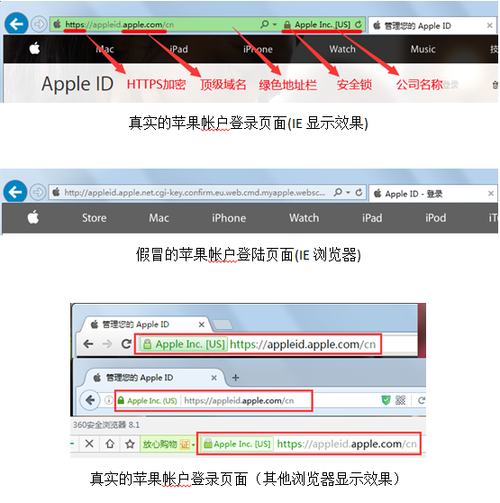
说白了,大家奉为圭臬的短信验证码,在这种场景下根本起不到防护作用。身份认证的核心从来不是”识别用户的特征”,而是”确认你是你声称的那个身份”。你把验证页面都给了骗子,你输什么,骗子就拿什么去登你的真账号。
我之前帮一家公司做安全排查,发现他们的VPN系统,只要输入正确的工号和密码,哪怕短信验证码输错三次,也能点”信任设备”直接登录。问运维为啥这么设,说之前很多员工出差收不到短信,投诉太多,干脆开了这个口子。
你看。所谓的安全系统,一半的漏洞都是为了方便用户留的。
多因素叠加,从来不等于安全
现在很多企业上安全方案,总觉得”因素越多越安全”。密码、短信、人脸、U盾,四个因素叠加上,总不会出问题吧?
错。
我见过太多企业的多因素认证,就是把几个验证环节堆在同一个页面。用户输完密码,弹出来要输短信验证码,再弹出来要刷脸。整个流程和一个钓鱼页面能实现的效果,没有任何区别。骗子把这几个环节全仿下来,你该输的还是会输。
更有意思的是,很多企业为了降低用户的抵触,把多因素的默认通道设成了最容易被拦截的短信。等于花了几十万上的系统,实际防护能力和三年前的单密码登录没差多少。
去年去一家制造企业采访,他们的生产调度系统号称上了”全链路身份防护”。我现场跟着运维做测试,发现只要走内部的测试通道,根本不需要刷脸、不需要输验证码,直接就能登调度后台。
问为啥留这个通道。
运维挠头说,每次系统升级,都要找生产部的经理刷脸走验证,太麻烦了,干脆留了个后门。
你说可笑不可笑?
这事没那么玄。
现在厂商吹得满天飞的零信任、去中心化身份认证,本质上还是在解决最老的问题:你怎么证明你是你。没有什么黑科技能一劳永逸解决所有问题。你要方便,就得接受一定的安全风险;你要极致安全,就得接受每次登录都要多花几秒钟验证。
没有完美的方案。
只有你自己算得过来的账。