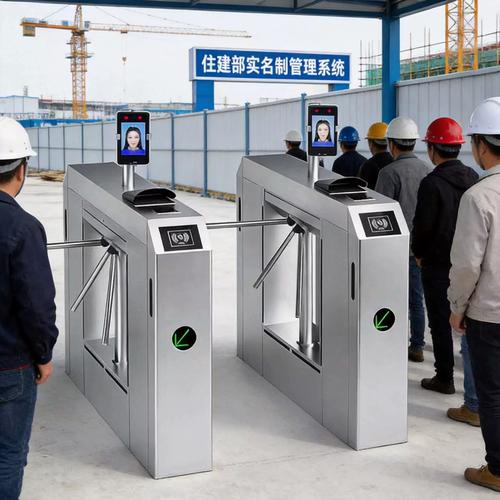
上周去产业园区取同城急送的快递,闸机扫脸扫了三次才过。
第一次因为戴了遮阳帽,系统直接弹出”请露出完整面部”;第二次风把碎头发吹到眼睛上,识别半分钟跳了个”验证失败”;第三次我把帽子摘了、头发捋得纹丝不动,才总算被放进去。身后排了五六个等取件的人,我社死到想直接从旁边的绿化带走过去。
那些被吹爆的认证方案,都藏着没说的代价
很多厂商做身份认证的推广材料里,永远只说自己的方案准确率多少、速度多快,绝口不提方案落地时要付的隐形成本。
生物识别的准确率永远是和使用场景的复杂度反向挂钩的。你在实验室的理想环境下,人脸识别能做到99.99%的准确率,可放到真实场景里,有人戴口罩、有人戴眼镜、有人光线太暗、有人刚整过容,准确率能掉到多少?没人敢给你打包票。
之前跟做企业安全的朋友吃饭,他说最常碰到的拉扯,永远是业务部和安全部的目标拧巴。业务部要”用户点一下就登录,别搞太多步骤把人吓跑”,毕竟每多一步验证,登录环节的用户流失率就涨一截,年底的业务KPI完不成是要扣奖金的;安全部要”多验证几层,万一账号被盗了算谁的”,真出了数据泄露的事,背锅的永远是安全团队。
没人想吵架。
但账不是这么算的。你要是把登录阈值调得太低,只要输个手机号验证码就能过,那碰到撞库攻击,可能半小时就被薅走几万条用户的联系方式和内部文档;要是把阈值拉满,刷脸+短信+硬件令牌三层验证,那用户每次登系统都要折腾两分钟,哪怕是公司内部的员工,也会忍不住在茶水间吐槽这破系统到底是谁设计的。
别把“无感知认证”想得太万能
这两年无感知身份认证的概念炒得很热,厂商的演示视频里,员工刚进公司大门,电脑、OA系统、内部知识库就自动完成登录,连手都不用抬一下,看着确实爽。
可真落地的时候,问题就来了。之前去一个互联网公司的办公区调研,他们花了大价钱上的无感知方案,是靠WiFi信号位置做身份校验,结果同个楼层的两个相邻部门,因为AP的信号覆盖重叠,A部门的实习生能直接登进B部门的内部项目库,把还没上线的产品方案拷走了半学期,都没人发现权限开错了。

说白了,无感知的本质是把“人主动证明自己是谁”的步骤,换成了系统被动收集环境信息。但环境信息从来不是百分百可靠的。你在楼下的咖啡厅连个公共WiFi,出口IP和公司内网的出口IP一模一样,系统直接把你当内部员工放进去,这事说出来都像段子,但真的在不少公司发生过。
很多人觉得无感知就是越省事越好,可省事的另一面,就是把验证的门槛拆得稀碎。你省了输密码的三十秒,可能要花几个月的时间补之前权限漏出去的窟窿。
真正靠谱的认证,从来不是追求“最安全”
做了这么多年技术采访,我发现一个很有意思的事:凡是上来就说自己的身份认证方案”绝对安全、万无一失”的,基本都是没真上过线的销售。
没有绝对安全的认证方案。你拿个硬件Ukey,插在电脑上才能登录,确实安全系数拉满,但你要是把Ukey丢了,在外面出差急着登系统改个给客户的方案,那真的能急出一身冷汗。你设个十位的复杂密码,包含大小写、特殊字符、数字,三个月换一次,确实难破解,可用户转头就把密码写在便签纸上,贴在电脑边框上,那安全系数跟没设也差不了多少。
好的身份认证方案,从来不是追求”把所有验证步骤都堆上去”,而是能根据不同的场景动态调整验证强度。比如你在常用的设备、常用的地点登系统看个公开的内部通知,系统就给你直接过;要是你换了个陌生的IP,要转走部门的核心项目预算,或者下载全公司的客户信息,那系统立刻弹出刷脸验证,还要给你的直属主管发个确认提醒。
之前碰到个做高校教务系统的技术负责人,他们一开始把期末成绩查询系统做成了必须刷脸才能登,结果查分当天,几千个学生同时挤到服务器前面,人脸识别的算力直接被打爆,系统卡了三个小时才恢复,学生在学校论坛骂了整整一周。后来他们改了方案,日常查分只要输学号加初始密码就行,只有要修改个人信息、申请成绩复核、提交敏感教务申请的时候,才需要刷脸验证。最后系统没崩,骂声也没了,整体的安全等级甚至比之前还高一点。
上周再去那个取快递的园区,闸机旁边贴了个手写的小纸条:”识别失败请出示取件码走人工通道”。底下还画了个歪歪扭扭的笑脸。
挺好。
毕竟身份认证说到底,是服务人的,不是反过来让人围着系统的规则转的。