真的。
那系统现在除了让员工每次登内网要多刷三次人脸,半点儿防护作用都没起到。上个月有个做了三个月项目就走的外包运维,拿着分配的长期账号,把车间里存了十年的核心工艺参数全拷走了,追到最后发现,那账号的权限从他入职第一天开了之后,就没人改过。
你以为的零信任,多半是走偏了的伪需求
之前跑过近二十个制造和互联网团队的安全项目,发现超过七成的所谓零信任落地项目,到最后都变成了给员工增加登录麻烦的累赘——既没有真正缩小权限范围,也没有建立动态的校验机制,纯粹是为了给客户做汇报时多写一行“已完成零信任体系建设”的PPT内容。
很多厂商的销售给客户讲方案的时候,总喜欢把零信任吹成万能的安全解药,只要上了这套系统,什么内部泄露、外部攻击全给你挡在外面。但实际落地的时候,就是把原来的VPN换了个皮,登录环节多了个短信验证码或者人脸校验,就敢对外宣称自己完成了全量零信任改造。
老周当时踩的就是这个坑。供应商给他演示的时候,把“每次访问都要身份校验”的效果讲得天花乱坠,结果正式上线的时候,图省事把所有员工的默认访问权限都设成了“可访问所有非财务目录”,连最核心的工艺数据库,采购岗的员工都能随便点进去看。

这哪是零信任。
这是换了个登录界面的全网开放啊。
真正的零信任,从来不是买出来的
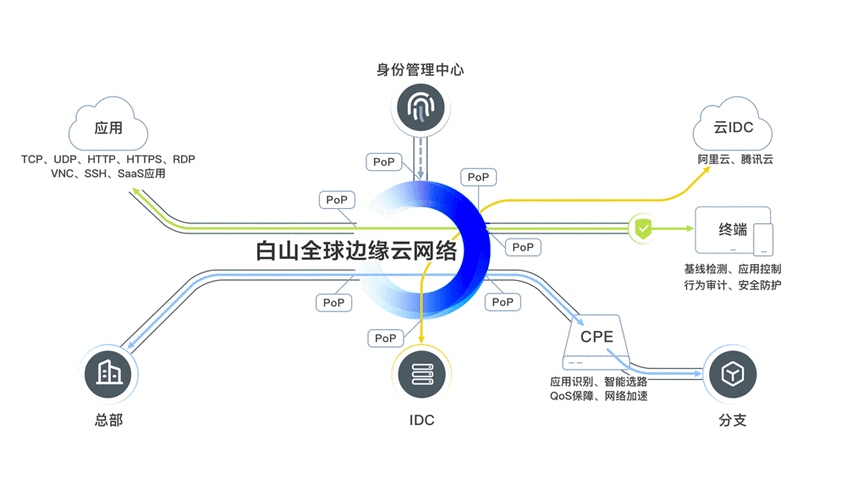
零信任的核心逻辑其实特别简单,就是永不信任,始终验证。但这句话被太多销售念成了卖货的口号,根本没人解释清楚,到底要验证什么,要信任什么。
真的零信任,从来不是你每次登系统刷个脸就算数的。它要判断的是,你当下的访问行为到底合不合理——比如你是在公司内网连的配发办公电脑,还是在外面用自己的私人笔记本登的账号,甚至是从境外的陌生IP发起的访问,你要访问的资源是不是你日常工作必须用到的,你最近有没有过批量下载敏感文件这类异常操作,所有这些维度的信息拼起来,系统会动态调整你能访问的权限范围,而不是一开始就给你开个长期有效的大权限。
之前帮一个做独立游戏的小团队梳理安全规则,他们没买那种贵得离谱的商业零信任系统,就是花了三周时间,把所有员工过去三个月的访问日志拉了个清单,逐个人核对:做运营的员工平时只会碰用户反馈后台、活动配置页,根本不需要碰代码仓库,那就直接把代码仓库的访问权限从运营组全员移除,要是有人临时需要找开发要个测试包,走个15分钟的临时审批,到期权限自动收回。
就这么简单。
做完这一步,他们团队的异常访问事件直接降了70%。根本不需要什么高大上的AI风险识别模型,就是把之前所有人都嫌麻烦、不愿意沉下心做的权限梳理活干了。
说实话,很多团队一提到做安全就先想着买系统,觉得只要钱花到位了,安全问题就自动解决了。可连自己家到底有哪些数字资产、每个资产谁有访问权都没搞清楚,买再贵的系统,最后也只能是个摆设。这不是纯纯交智商税吗?
落地零信任,先从最嫌麻烦的小事做起
真要动手做,根本不用搞什么宏大规划。先从三个你最担心出问题的核心系统下手——比如存核心客户数据的CRM、存源代码的代码仓库、管生产流程的MES,把这几个系统里的所有存量权限拉个完整清单,那些半年都没产生过访问记录的账号直接清掉,剩下的权限范围,能缩多小就缩多小。
再就是临时权限的问题。不管是外包人员临时进场,还是员工跨部门借调需要访问别的系统,所有临时权限必须设置自动过期时间,最长别超过7天,到期自动收回,别等着人都离职三个月了,才发现他之前的账号还能登进系统拷资料。
还有个容易被忽略的点。别把所有权限管理的压力全扔给IT部门。让每个业务部门的负责人,对自己部门的数字资产负责——毕竟你自己部门的人谁该看什么内容,你比天天对着配置表的IT清楚多了。
上周老周给我发消息,说他们把之前那套花了两百万的系统停了一半冗余功能,先带着IT和各部门的主管,花了两周时间把核心工艺库的权限全理了一遍,现在就算有外包人员想拷东西,也根本碰不到核心的文件目录。他说早知道零信任不是买个系统就万事大吉,当初真不该被销售忽悠得那么急。
哪有什么一劳永逸的安全啊。
天天盯着,动态调整,才是零信任的本质。